Skriuwen · 24 maaie 2019
Dig foar dummies
Útlis fan in tige nuttich netwurkark
As do websites, apps of e-mailtsjinsten bouwst, komst do domeinnammen en harren konfiguraasjes tsjin. As alles wurket sa't it moat, is der fan dit alles neat te sjen. Mar as do in konfiguraasje fan in domeinnamme neigean moatst, kin it nedich wêze om wat djipper te graven... lês mei om te learen hoe!
Domain Name System (DNS)
It ynternet wurket mei numerike ynternetprotokol (IP) adressen om online kompjûters, (cloud)tsjinsten en apparaten te finen en te identifisearjen. Yn plak fan al dy IP-adressen te ûnthâlden, is it domain name system de essinsjele wrâldwide adresboek wurden, dy't nammen oan nûmers keppelt.
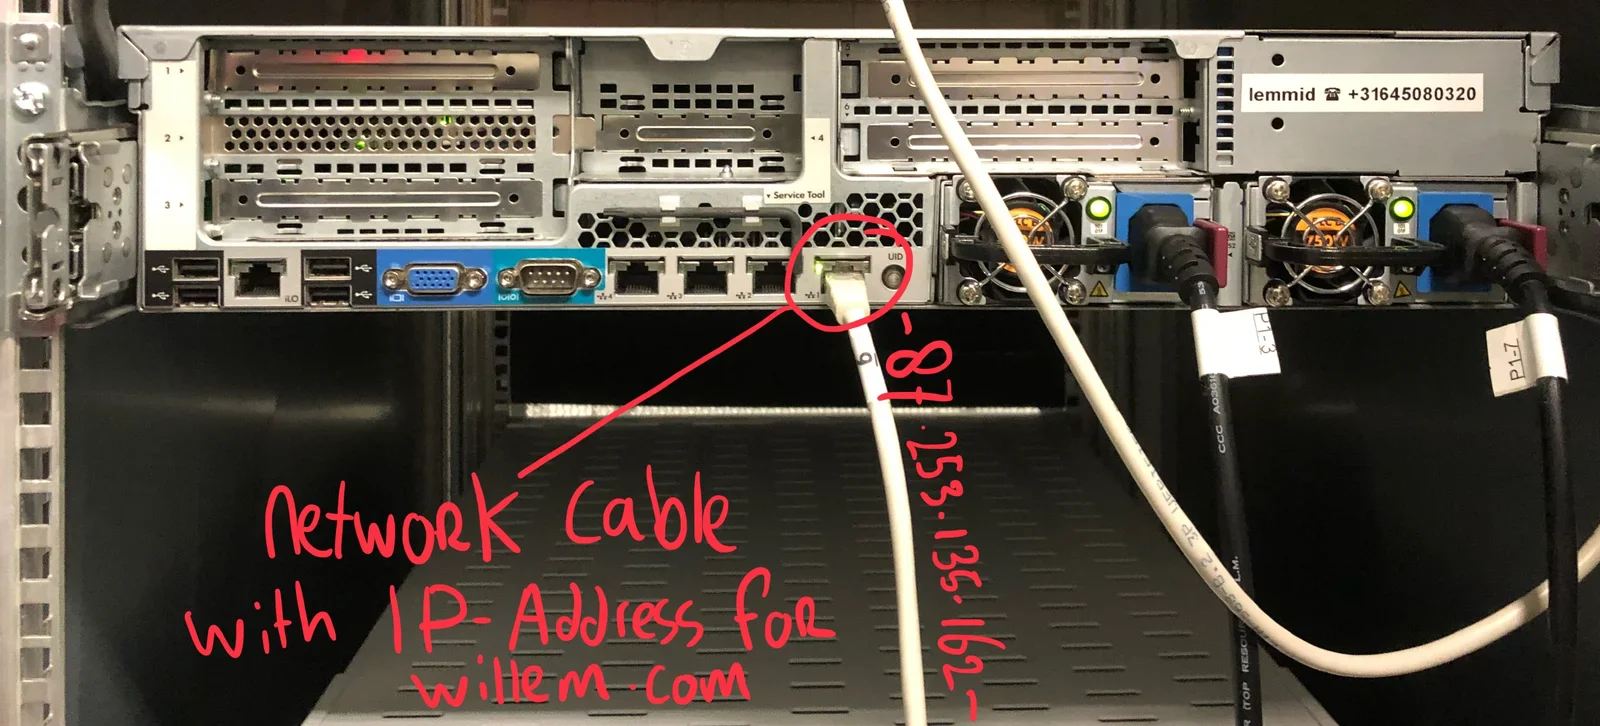
Do lêst dit op willem.com, mar yn werklikheid is dizze domeinnamme gewoan in wizer nei in fysike masine, dy't (echt mei kabels!) ferbûn is mei it ynternet. Ien fan dy kabels is keppele oan IP-adres 87.253.135.162. It is de taak fan de DNS-server om de goede (IP-adres) nûmers by de (domein)nammen te hâlden.
Ferdield en desintralisearre
Doe't de Amerikanen yn de iere santiger jierren harren ARPANET ûntwurpen, wie ien fan har militêre ûntwerpeasken dat it netwurk oanfallen (fan fijannen) oerlibje moast. Dat berikten se mei packet switching, in manier om netwurkkabels troch meardere minsken op meardere manieren te dielen en opnij te brûken. As ien diel fan it netwurk skansearre wurdt, wurde pakketten ynformaasje omlaat oer oare dielen fan it netwurk.
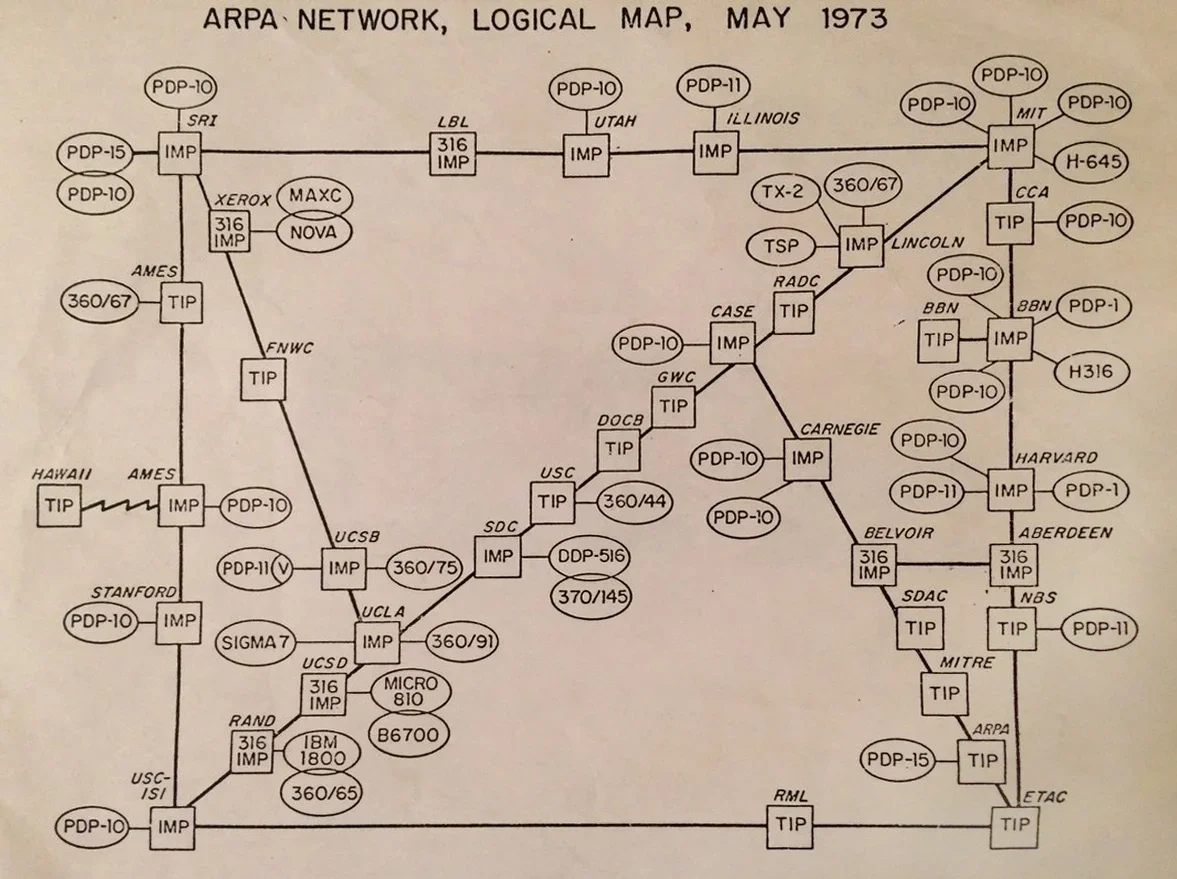
Om de maksimale oerlibjenskâns te berikken is der gjin inkele root DNS-server. Yn plak dêrfan delegearret it domain name system de ferantwurdlikheid foar it tawizen fan domeinnammen en harren keppelingen troch foar elke domeinnamme in autoritative nameserver oan te wizen.
Dêrom binne der safolle ferskillende DNS-servers en konfiguraasjes. Mei safolle manieren en plakken dêr't it mis gean kin, hast in ark nedich om mei te graven.
dig (domain information groper)
It 'dig'-kommando is in ark om DNS-nameservers te freegjen om ynformaasje oer IP-adressen, hostnammen, mailservers en oare netwurkynstellings. It dig-kommando is beskikber op Unix, macOS, GNU/Linux en Windows.
Dig brûke om domeinnameservers te freegjen
Do kinst dig brûke om ynformaasje oer in bepaalde domeinnamme te krijen troch gewoan te typen: 'dig willem.com'. Sjoch de folgjende skermôfbylding mei útlis:
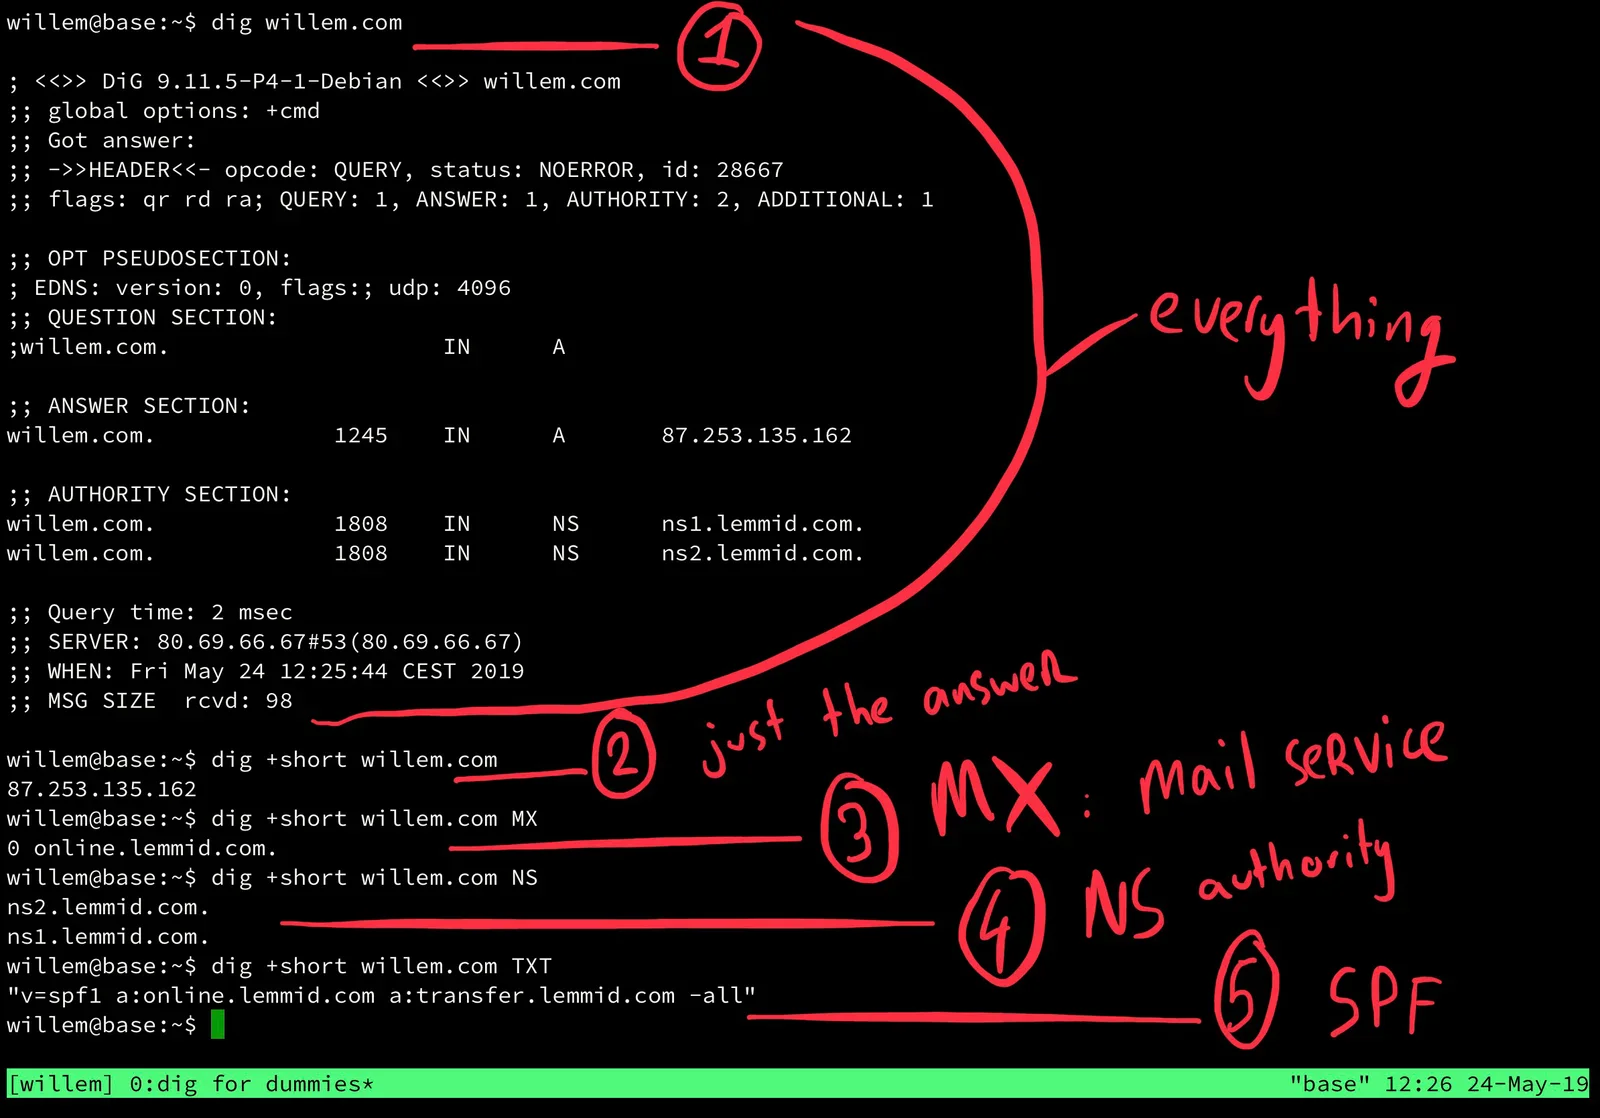
- 1) dig willem.com jout alle ynformaasje werom oer de fraach, it antwurd, de autoriteit (de ien dy't de fraach beantwurde) en statistiken fan de eigentlike query (lykas hoe lang it duorre om in antwurd te krijen).
- 2) dig +short willem.com lit alle ekstra ynformaasje wei en jout allinnich it antwurd werom. Hjir sjochst do dat willem.com nei IP-adres 87.253.135.162 wiist.
- 3) dig +short willem.com MX lit de mailer exchange (MX) records sjen. MX-records binne krúsjaal om e-mail op de goede server te krijen. Yn prinsipe is it de oanwizing fan it postkantoar dat ferantwurdlik is foar de e-mail fan de domeinnamme. Foar willem.com is dat in mailtsjinst mei de namme online.lemmid.com. Oare populêre mailtsjinsten binne Office365 en Google Gmail. Mei dig kinst do útfine hokker mailtsjinst immen brûkt.
- 4) dig +short willem.com NS lit de nameservers sjen dy't ferantwurdlik binne foar it ôfhanneljen fan fragen oer dizze domeinnamme. Meastal binne dat de servers fan de domeinnammeregistraasje, dyn domeinnammeprovider. Mei dig kinst do útfine hokker soarte domeinnammeprovider immen brûkt (yn it gefal fan willem.com is dat Lemmid).
- 5) dig +short willem.com TXT jout it tekstrecord werom dat oan de domeinnamme keppele is, dêr fynst do it saneamde SPF-record. It SPF-record is in oar krúsjaal ûnderdiel fan e-mail, it is nuttich om wat djipper yn SPF te graven.
Sender Policy Framework (SPF)
Om falske ôfstjoeradressen yn e-mails te ûntdekken (saneamde e-mailspoofing) waard de SPF-standert yn 2004 definiearre. Oarspronklik hjitte it "Sender Permitted From", SPF is in manier om te kontrolearjen oft immen tastien is om e-mail út namme fan in bepaalde domeinnamme te ferstjoeren. SPF lit de eigener fan in domeinnamme oanjaan hokker kompjûters autorisearre binne om e-mail te ferstjoeren mei FROM-adressen fan dat domein.
As in eigener fan in domeinnamme in SPF-record publisearret, is it minder wierskynlik dat spammers en phishers de domeinnamme (mis)brûke om falske e-mails te ferstjoeren, dy't har foardogge as ôfkomstich fan dat domein. In domein mei SPF-beskerming komt dêrtroch minder gau op in blacklist fan spamfilters, wêrtroch't legitime e-mail fan it domein earder trochkomt. In ferkeard konfigurearre SPF-record kin lykwols de levering fan e-mail fersteure.
Dig brûke om SPF-records te freegjen
Mei it dig-kommando kinst do in SPF-record opfreegje en sjen wat it krekte ôfstjoerbelied is. Sjoch de folgjende skermôfbylding mei útlis:
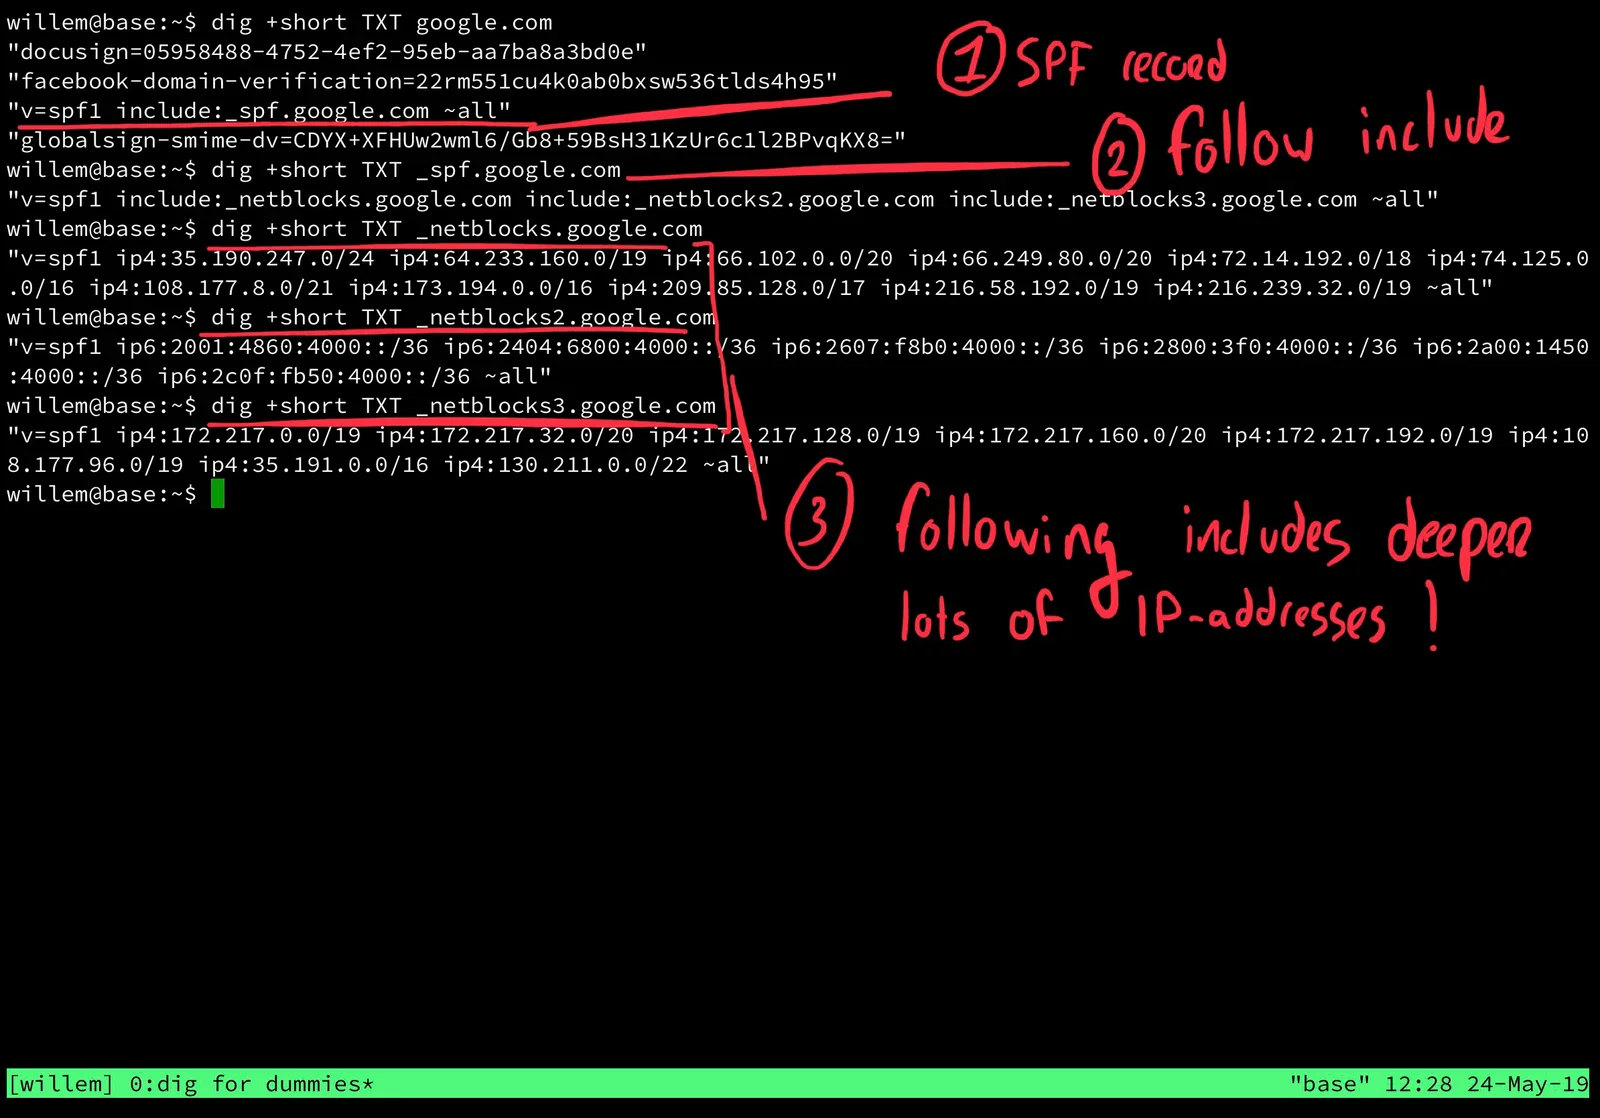
- 1) dig +short TXT google.com lit ús it TXT-record sjen dat foar google.com konfigurearre is, it plak dêr't do it SPF-record fynst (ûnder oaren). It SPF-record foar google.com is "v=spf1 include:_spf.google.com ~all". It include:-diel betsjut dat foar dizze domeinnamme ek eksterne SPF-wearden laden wurde moatte.
- 2) dig +short TXT _spf.google.com lit sjen wat dy eksterne SPF-wearden foar google.com eins binne. Yn dit gefal docht bliken dat der noch trije includes binne: "_netblocks.google.com", "_netblocks2.google.com" en (hoe orizjineel..) "_netblocks3.google.com".
- 3) dig +short TXT _netblocks.google.com (en de 2 + 3 farianten) jouwe de eigentlike IP-adressen oan dy't e-mail út namme fan google.com ferstjoere meie. Om't Google in grut ynternetbedriuw is, steane der in soad IP-adressen op dizze listen. As do goed sjochst, sjochst do dat guon fan dy adressen in "/"-efterheaksel hawwe, lykas "/24". Sa wurdt in hiel blok (bygelyks in strjitte) IP-adressen skreaun.
IP-blokken útlein
De maklikste manier om de notaasje fan IP-adresblokken te begripen is mei de folgjende foarbylden:
- /8 = 255.0.0.0
- /16 = 255.255.0.0
- /24 = 255.255.255.0
- /32 = 255.255.255.255
Wêr't do hjirboppe '0' yn de adressen sjochst, binne oare wearden ynbegrepen. Dus, bygelyks, 173.194.0.0/16 betsjut eins "alle adressen dy't begjinne mei '173.194' ". Mei 255 mooglike posysjes op elke oktet is dat 255x255=65025 ferskillende adressen!
Konklúzje
Om problemen op te lossen moatst do witte wêr't it probleem sit. Mei it dig-kommando kinst do leare oer in bepaald netwurk en in domeinkonfiguraasje.
Antwurden fan it iene kommando nei it oare litte dy djip yn de yngewanten fan it geweldige ynternet delgrave. Sukses!