Blog · 23 Okt 2026
Jeder kann jetzt hacken
Zeit, deine Sicherheit ernst zu nehmen
Über Nachrichten schreibe ich hier selten. Tägliche Vorfälle ergeben keine zeitlosen Beiträge. Aber in der Cybersicherheit hat sich dieses Jahr etwas verändert, und es ist nicht eine einzelne Schwachstelle. Es ist die Tatsache, dass jeder jetzt hacken kann. Gib einem Sprachmodell eine Schwachstelle oder nur eine Richtung, und es findet das Loch, und wenn du es zulässt, auch gleich den Exploit. Die Frage „Warum sollte jemand mich hacken?“ hat ihren Sinn verloren. Zeit, nachzulegen!
Diesmal ist das Ausmaß ein anderes
Diese Woche hat eine kritische Schwachstelle eine Programmiersprache getroffen, auf der ein großer Teil des Webs läuft. Matthew Prince, der CEO von Cloudflare, zählte auf X mit (22. Oktober 2026): Tausende Angriffsversuche in den zehn Stunden vor der öffentlichen Bekanntgabe, Zehntausende in den 45 Minuten danach, Hunderttausende innerhalb von zwei Stunden, Millionen am nächsten Tag. Jason Clinton, Sicherheitschef bei Anthropic, schrieb am selben Tag: Geh jetzt zu deinem Vorstand und bitte um Hilfe, nicht für KI, sondern für die Grundlagen.
Hier ist der Grund, warum ich das für mehr als eine schlechte Woche halte. Der meiste Code im Internet wurde noch nie von einer Maschine gelesen, die ihn versteht. Viele Schwachstellen blieben verborgen, weil sie obskur, abstrakt oder mathematisch sind. Ein Mensch brauchte echtes Hackertalent, Zeit und etwas Glück, um eine zu finden. Ein Modell hat die Geduld und die Schärfe, weit mehr Angriffsvektoren an weit mehr Code zu testen als jedes Team von Menschen. Bots und Agenten durchkämmen das Web systematisch, in einem Maßstab und mit einer Fähigkeit, wie wir sie noch nie gesehen haben, und sie werden jeden Monat besser. Niemand ist mehr zu klein, um gefunden zu werden.
Nachlegen
Es gibt keinen neuen Trick. Die Grundlagen sind seit zwanzig Jahren dieselben. Geändert hat sich der Preis dafür, sie zu ignorieren.
- Bleib aktuell. Spiel Sicherheitsupdates schnell ein, automatisch, wo es geht. Das Zeitfenster zwischen einer Bekanntgabe und der massenhaften Ausnutzung beträgt jetzt Minuten, nicht Wochen.
- Mach Backups. Extern gelagert, rotiert und verschlüsselt. Eine Kopie ist kein Backup.
- Teste deine Backups. Kannst du wirklich wiederherstellen? Probier es aus, miss die Zeit, und mach es nächstes Quartal noch einmal.
- Verkleinere deine Angriffsfläche. Weniger laufende Teile, weniger öffentliche Dienste, weniger Komponenten, die du nicht selbst im Griff hast. Jedes Plugin, jedes Konto und jeder Dienst ist eine Tür.
- Geh vom Schlimmsten aus. Was, wenn morgen alle deine Daten gestohlen und veröffentlicht werden? Denk es heute durch und nimm vorab vom Tisch, was du kannst. Daten, die du nicht brauchst, bewahrst du nicht auf.
- Schau hin. Behalte deine Logs mit einem starken, automatisierten Auge im Blick. Wie groß der Schaden wird, hängt von deiner Reaktionszeit auf die erste Auffälligkeit ab, nicht vom Angriff selbst.
Die DigiDef-Jahre
Von 2015 bis 2019 habe ich diese Arbeit unter eigenem Namen gemacht: DigiDef, ein Büro für digitale Verteidigung. Sicherheitsaudits von Servern, Websites und Apps, Backup-Audits, bevor du sie wirklich brauchst, Quellcode-Reviews und die nachträgliche Spurensuche, wie die Hacker hineingekommen sind. Einen Teil davon habe ich hier aufgeschrieben: fünf einfache Tipps, um deinen Server zu schützen, die Sicherheitsrisiken von Shared Hosting, zehn Tipps für WordPress und später ein Rotationsschema für Backups. digidef.nl ist inzwischen offline, aber die Arbeit von DigiDef fand ich so wichtig, dass ich sie zum festen Bestandteil von allem gemacht habe, was ich tue: Websites, die vorab generiert werden, ohne dass auf dem Server etwas läuft, womit ein Besucher sprechen kann, Server mit so wenigen offenen Türen wie möglich, Logs, die jede Nacht gelesen werden, und Backups, die wirklich zurückgespielt werden.
Hands-on
So sieht das in meiner eigenen Arbeit aus. Seit 2016 wird jede Website, die ich baue, vorab generiert: Die Seiten werden einmal als Dateien erzeugt, und der Server liefert sie nur noch aus. Hinter der Anfrage eines Besuchers steckt keine Anwendung, die man dazu überreden könnte, etwas zu tun, was sie nicht tun soll. Das macht die Sites schneller und einfacher, und es bleibt sehr wenig, was man angreifen kann. Weniger bewegliche Teile ist die ganze Idee.
Alle meine Server schicken jede Logzeile an das zentrale Logsystem der Plattform: rund 1,7 Millionen Signale pro Tag, nach Art sortiert und pro Minute gezählt. Jeden Morgen liest eine Sicherheitsrunde es durch und sucht nach dem, was aus dem Rahmen fällt: Zeilenarten, die noch nie vorkamen, Brute-Force-Versuche auf Mail und ssh, fehlgeschlagene Erneuerungen, Sperren, ein Dienst, der Fehler zurückgibt. Dieselbe Runde vergleicht jeden Host mit gestern: ausstehende Sicherheitsupdates, offene Ports, Benutzer, Schlüssel, Cronjobs und die Liste bekannter Schwachstellen gegen das, was tatsächlich installiert ist. Sie meldet sich nur, wenn jemand Hand anlegen muss.
Backups gehen jede Nacht extern raus, durch eine Einbahntür: Die Produktionsmaschine entscheidet, was hinausgeht, die Empfangsseite kommt nicht zurück hinein. Snapshots werden nach dem Kopieren von einem separaten Konto erstellt, sodass selbst ein gekaperter Sender die Historie nicht löschen kann. Dann geht eine unabhängige Prüfung von außen durch den Spiegel, vergleicht eine Stichprobe Byte für Byte und gibt ein Urteil ab. Sie hat das Backup mehr als einmal bei einem falschen Grün ertappt. Hin und wieder spiele ich ein echtes Disaster-Recovery-Szenario durch, wie ich es für einen meiner Kunden getan habe: nur mit den Backups beginnen und den Dienst anderswo wieder zum Laufen bringen. Die Lücke, die du dabei findest, die eine Datei, die die nächtliche Kopie nie mitgenommen hat, steht in keinem Bericht, der nur OK sagt. Und ich bleibe im Austausch mit den Leuten im Silicon Valley, die diese Modelle bauen und sich dagegen verteidigen; die beiden Zitate oben stammen aus diesem Austausch.
Ein Marathon, kein Sprint
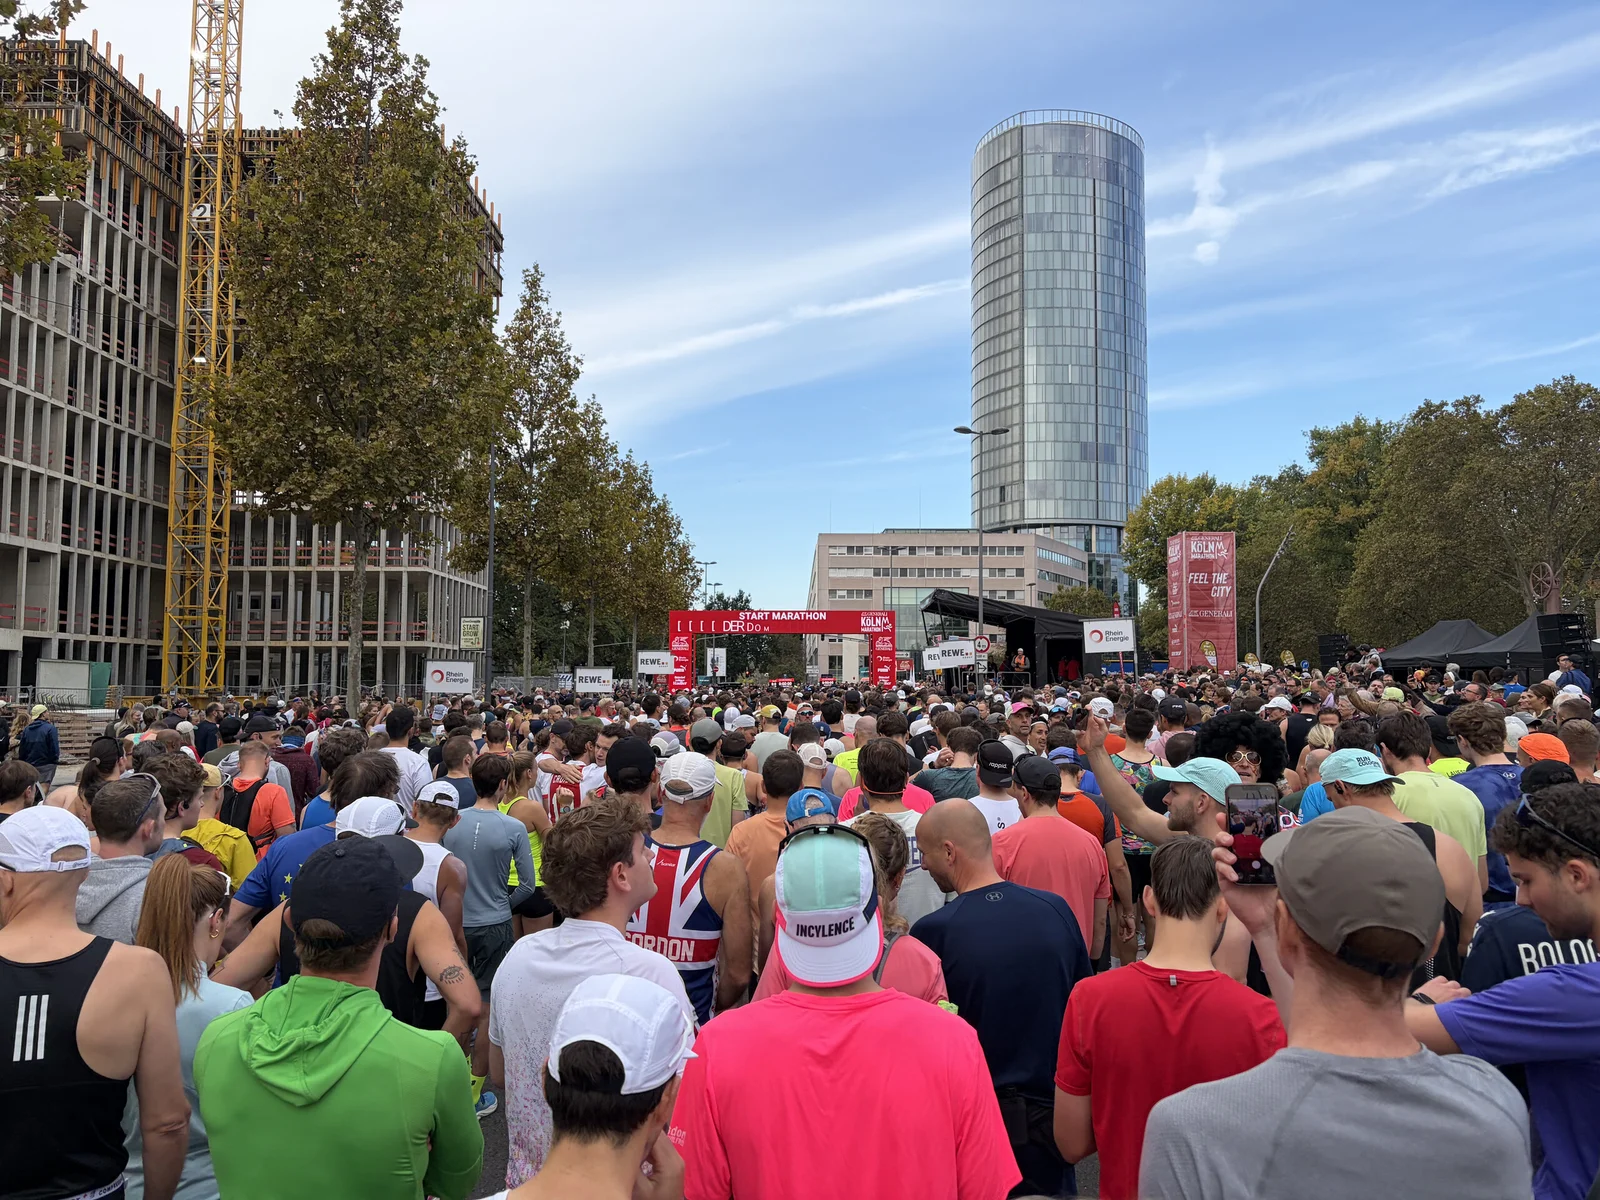
Niemand ist sicher. Je mehr du über Cybersicherheit weißt und verstehst, desto klarer wird dir, dass es keine schnelle Lösung gibt. Es ist eine Daueranstrengung, und sie ähnelt viel mehr einem Marathon als einem Sprint. Du hältst ein Tempo, das du durchhalten kannst, du schaust auf die Straße vor dir, du behebst, was du heute findest, und morgen schaust du wieder nach.
Fazit
Cybersicherheit ist keine theoretische Möglichkeit mehr. Bots und Agenten durchkämmen das Web systematisch, in einem Maßstab, den kein menschliches Team erreichen kann, und sie finden, was jahrelang verborgen blieb. Die Antwort ist kein neues Produkt. Es sind die Grundlagen, gut gemacht und immer wieder gemacht: aktuell bleiben, Backups machen und testen, weniger Teile betreiben, vom Schlimmsten ausgehen und die Logs im Blick behalten. Du bist nicht sicher, wo deine Türen sind? Schreib mir, ich mache das schon lange. Die Bots laufen bereits. Schnür besser die Schuhe!