Escritos · 23 oct 2026
Ahora todo el mundo puede hackear
Es hora de tomarte en serio tu seguridad
Aquí rara vez escribo sobre noticias. Los incidentes del día a día no dan para artículos que perduren. Pero este año ha cambiado algo en la ciberseguridad, y no es una sola vulnerabilidad. Es que ahora todo el mundo puede hackear. Dale a un modelo de lenguaje un punto débil, o solo una dirección, y encuentra el agujero y, si se lo permites, hasta el exploit. La pregunta "¿por qué iban a hackearme a mí?" ha perdido su sentido. ¡Es hora de ir a por todas!
Esta vez la escala es distinta
Esta semana una vulnerabilidad crítica ha afectado a un lenguaje de programación en el que se apoya buena parte de la web. Matthew Prince, el CEO de Cloudflare, lo contó en X (22 de octubre de 2026): miles de intentos de ataque en las diez horas previas al anuncio público, decenas de miles en los 45 minutos posteriores, cientos de miles en dos horas, millones al día siguiente. Jason Clinton, responsable de seguridad en Anthropic, escribió ese mismo día: ve ya a tu junta directiva y pide ayuda, no para la IA, sino para lo básico.
Por eso creo que es más que una mala semana. La mayor parte del código de internet nunca ha sido leído por una máquina que lo entienda. Muchas debilidades seguían ocultas porque son oscuras, abstractas o matemáticas. Una persona necesitaba verdadera habilidad de hacker, tiempo y algo de suerte para encontrar una. Un modelo tiene la paciencia y la agudeza para probar muchos más vectores de ataque, sobre mucho más código, que cualquier equipo de personas. Los bots y los agentes rastrean la web de forma sistemática, a una escala y con una capacidad que no habíamos visto antes, y mejoran cada mes. Ya nadie es demasiado pequeño para que lo encuentren.
A por todas
No hay ningún truco nuevo. Lo básico es lo mismo desde hace veinte años. Lo que ha cambiado es el precio de ignorarlo.
- Mantente al día. Instala las actualizaciones de seguridad rápido, y de forma automática cuando puedas. El margen entre un anuncio y la explotación masiva ahora se mide en minutos, no en semanas.
- Haz copias de seguridad. En otra ubicación, rotadas y cifradas. Una sola copia no es una copia de seguridad.
- Prueba tus copias de seguridad. ¿Puedes restaurar de verdad? Hazlo, cronométralo, y vuelve a hacerlo el trimestre que viene.
- Reduce tu superficie de ataque. Menos piezas en marcha, menos servicios públicos, menos componentes que no controlas. Cada plugin, cada cuenta y cada servicio es una puerta.
- Parte de lo peor. ¿Y si mañana te roban todos los datos y los hacen públicos? Piénsalo hoy, y quita de la mesa de antemano lo que puedas. Los datos que no necesitas, no los guardas.
- Vigila. Vigila tus logs con un ojo atento y automatizado. El daño lo decide tu tiempo de reacción ante la primera anomalía, no el ataque en sí.
Los años de DigiDef
De 2015 a 2019 hice este trabajo con nombre propio: DigiDef, una oficina de defensa digital. Auditorías de seguridad de servidores, sitios web y apps, auditorías de copias de seguridad antes de que de verdad las necesites, revisiones de código fuente, y averiguar a posteriori cómo entraron los hackers. Parte de ello lo escribí aquí: cinco consejos sencillos para proteger tu servidor, los riesgos de seguridad del alojamiento compartido, diez consejos para WordPress y, más tarde, un esquema de rotación de copias de seguridad. digidef.nl ya está fuera de línea, pero el trabajo de DigiDef me parecía tan importante que lo convertí en parte integral de todo lo que hago: sitios web generados de antemano, sin nada en el servidor con lo que un visitante pueda hablar, servidores con el menor número posible de puertas abiertas, logs que se leen cada noche y copias de seguridad que se restauran de verdad.
Manos a la obra
Así se ve en mi propio trabajo. Desde 2016 todos los sitios web que construyo se generan de antemano: las páginas se crean una sola vez, como archivos estáticos, y el servidor se limita a entregarlas. No hay ninguna aplicación detrás de la petición de un visitante a la que se pueda manipular para que haga lo que no debe. Eso hace los sitios más rápidos y sencillos, y deja muy poco que atacar. Menos piezas móviles es toda la idea.
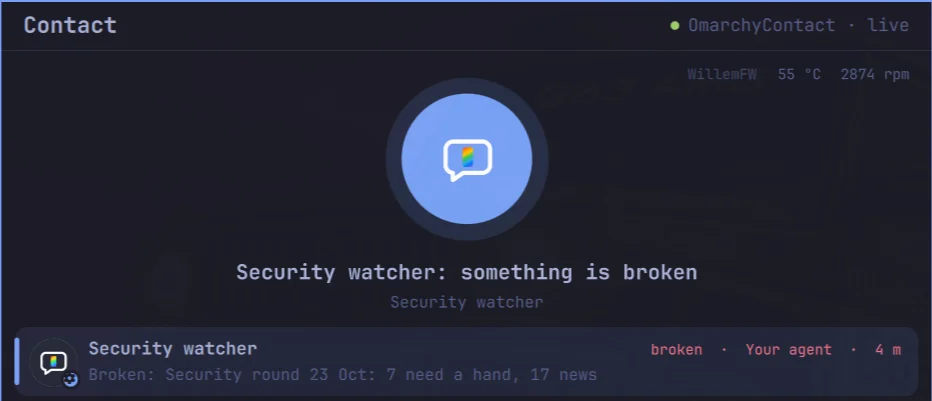
Todos mis servidores envían cada línea de log al sistema de logs unificado de la plataforma: unos 1,7 millones de señales al día, clasificadas por tipo y contadas por minuto. Cada mañana una ronda de seguridad lo lee, buscando lo que se sale de lo normal: tipos de líneas nunca vistos, presión de intentos de acceso sobre el correo y ssh, renovaciones fallidas, bloqueos, un servicio que responde con errores. La misma ronda compara cada host con el día anterior: actualizaciones de seguridad pendientes, puertos abiertos, usuarios, claves, tareas cron, y la lista de vulnerabilidades conocidas frente a lo que está realmente instalado. Solo avisa cuando algo necesita una mano.
Las copias de seguridad salen cada noche, a otra ubicación, por una puerta de sentido único: la máquina de producción decide qué sale, y el lado receptor no puede volver a entrar. Las instantáneas las toma, después de la copia, una cuenta aparte, de modo que ni siquiera un emisor comprometido puede borrar el historial. Después, una comprobación independiente recorre el espejo desde fuera, compara una muestra byte a byte y emite un veredicto. Ya ha pillado más de una vez a la copia de seguridad dando un falso verde. De vez en cuando ejecuto un verdadero escenario de recuperación ante desastres, como hice para uno de mis clientes: partir solo de las copias de seguridad y volver a poner el servicio en marcha en otro lugar. El hueco que encuentras así, ese archivo que la copia nocturna nunca incluyó, jamás aparece en un informe que solo dice OK. Y sigo en contacto con la gente de Silicon Valley que construye estos modelos y se defiende de ellos; las dos citas de arriba salen de ahí.
Un maratón, no un sprint
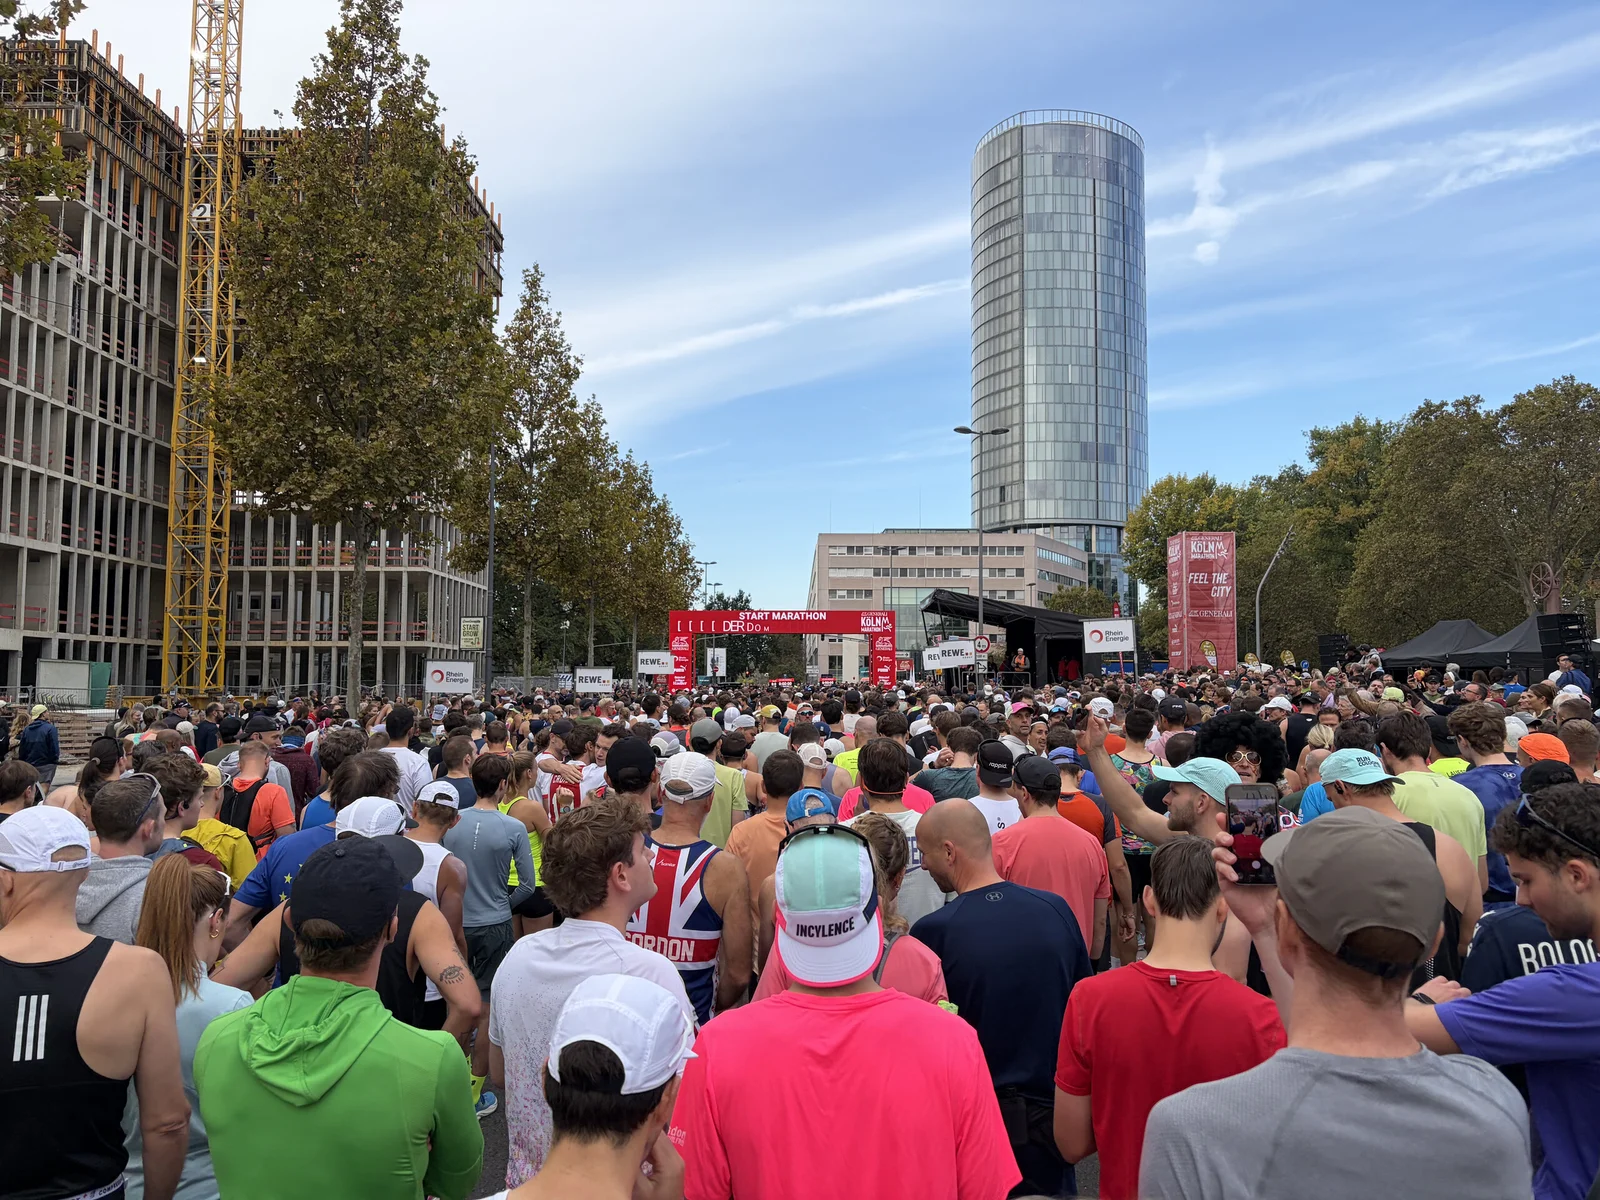
Nadie está a salvo. Cuanto más sabes y entiendes de ciberseguridad, más te das cuenta de que no hay una solución rápida. Es un esfuerzo continuo, y se parece mucho más a un maratón que a un sprint. Mantienes un ritmo que puedas sostener, miras el camino que tienes delante, arreglas lo que encuentras hoy, y mañana vuelves a mirar.
Conclusión
La ciberseguridad ha dejado de ser una posibilidad teórica. Los bots y los agentes rastrean la web de forma sistemática, a una escala que ningún equipo humano puede igualar, y encuentran lo que llevaba años oculto. La respuesta no es un producto nuevo. Es lo básico, bien hecho y hecho otra vez: mantente al día, haz copias de seguridad y pruébalas, ten menos piezas en marcha, parte de lo peor, y vigila tus logs. ¿No tienes claro dónde están tus puertas? Escríbeme, llevo mucho tiempo en esto. Los bots ya están en marcha. ¡Mejor átate los cordones!