Skriuwen · 28 feb 2019
Feiligensrisiko's by shared hosting begripe
Iepen poarten en net brûkte netwurktsjinsten ûnder de loep
Minsken betelje my om se te hackjen, mits ik útlis hoe't it gie, sadat takomstige hacks foarkommen wurde kinne. As feiligensadviseur scan ik de apps, webshops en websites fan myn klanten op swakke plakken. Hiel faak begjint in hack mei it misbrûken fan in feiligensgat dat fan op ôfstân te sjen is. Lês mei om te learen hoe't hackers feiligensgatten fine en wat do dwaan kinst om se te dichtmeitsjen.
Om in app, webshop of website te hackjen rjochtsje hackers har faak op de servers dêr't it op host wurdt. Om út te lizzen wêrom't hackers dat dogge, moatst earst begripe wat hosting is en hokker soarten hosting der binne.
Wat is hosting?
Hosting is in tsjinst wêrmei't dyn app, webshop of website op it ynternet beskikber makke wurdt. Hosting wurdt dien mei spesjale kompjûters dy't servers hjitte. As immen dyn websideadres yn syn browser yntypt, makket syn apparaat ferbining mei dyn server.
As hackers de kontrôle oer in server krije kinne, hawwe se tagong ta alle ynformaasje dy't der op stiet en kinne se dy manipulearje. Boppedat kinne se de netwurk- en rekkenkrêft fan de server misbrûke om min dingen te dwaan. Dat wolst echt net...
Ferskillende soarten hosting
Dyn app, webshop of website kin op ferskate manieren host wurde. Elke soart hosting hat eigen feiligensrisiko's, mar it is relatyf maklik te begripen, want it komt allegear del op hoe't de fysike server (yn it datasintrum) ferdield wurdt oer de websites.
Webhostingbedriuwen hawwe meastentiids meardere servers en ferdiele har kapasiteit oer it tal websites dat host wurde moat. Ien grutte server kin maklik meardere websites hostje, alles ôfhinklik fan hoefolle ferkear de app, webshop of website hat.
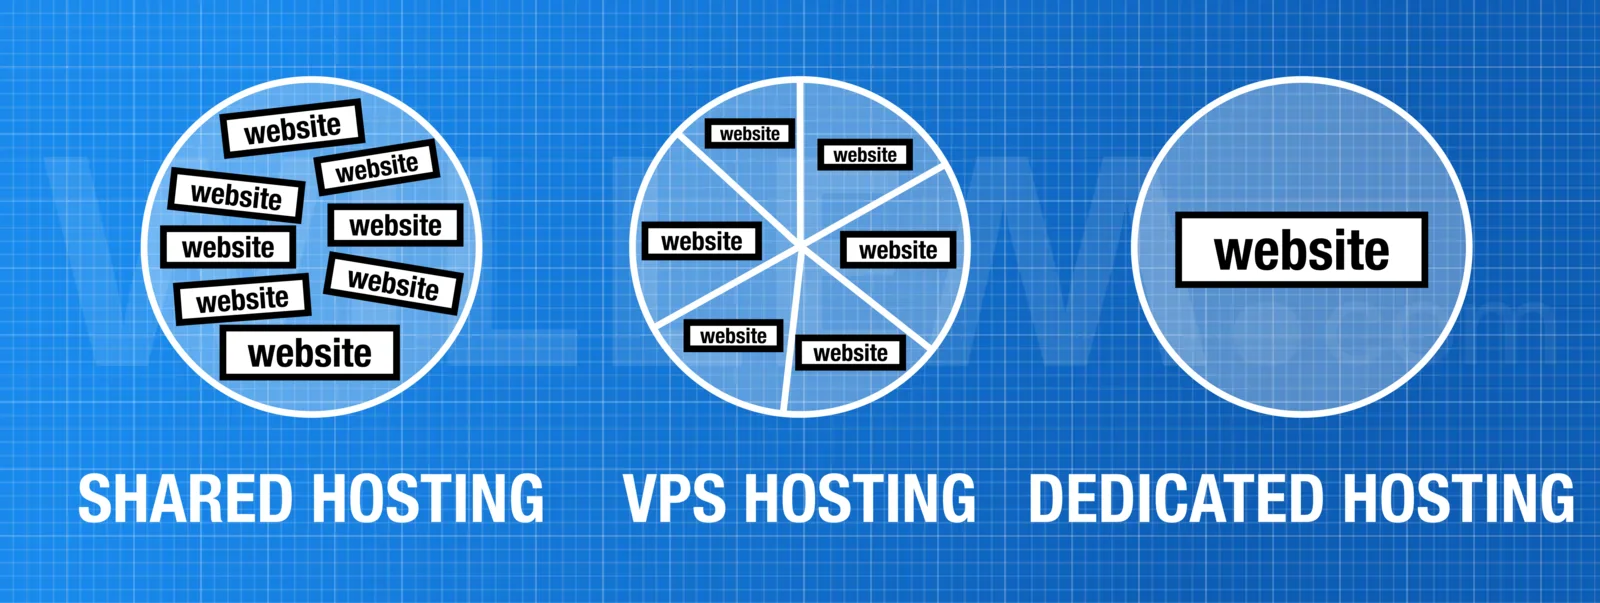
Der binne trije ferskillende soarten hosting:
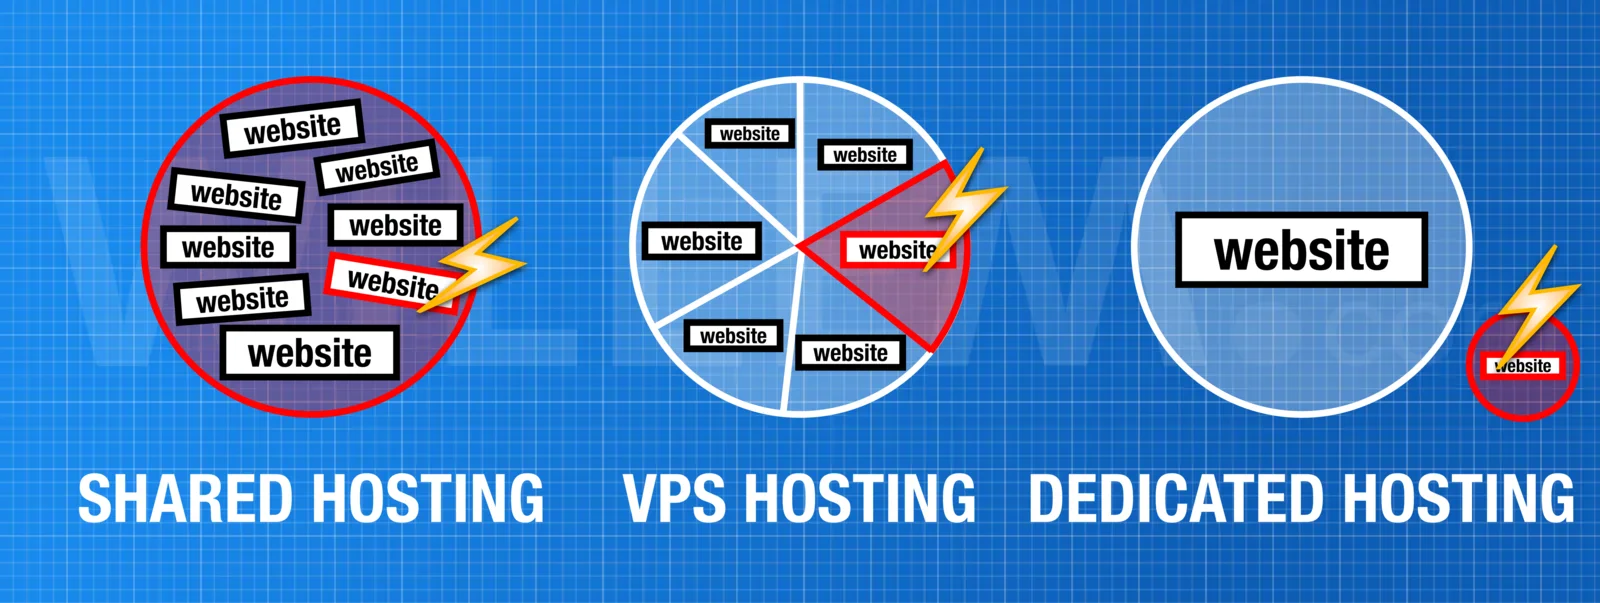
- shared hosting: De server draait meardere websites troch it bestjoeringssysteem, it ûnthâld, de prosessorkearnen en de skiifopslach te dielen. Der binne gjin hurde skiedingen tusken de websites.
- VPS-hosting: De fysike server draait meardere firtuele privee-servers (VPS) dy't elk har eigen bestjoeringssysteem en har eigen part fan it ûnthâld, de prosessorkapasiteit en de opslach hawwe. Ien VPS kin ynsteld wurde om ien of in pear (besibbe) websites te draaien. Troch de hurde skieding tusken de VPS'en is it foar hackers hiel dreech om fan de iene VPS nei de oare te kommen.
- dedicated hosting: De fysike server draait mar ien website. Der wurdt neat dield, alle middels binne wijd oan ien app, webshop of website. Troch dizze fysike skieding hast gjin lêst fan hacks fan oare websites.
Warskôging: "Cloud Hosting" is faak shared hosting mei in nije namme
It is wichtich om te begripen dat de measte moderne "Cloud Hosting" yn werklikheid shared hosting mei in moaie namme is. Webdesignbureaus stelle faak har dedicated of firtuele privee-server yn om shared hosting oan har klanten te ferkeapjen. Dus, útsein as do dyn eigen VPS of dedicated server hast, is de kâns grut dat do op shared hosting sitst.
Feiligensrisiko's by shared hosting
De feiligensrisiko's fan shared hosting komme fuort út it dielen. As ien fan de websites op deselde server as dyn website hackt wurdt, is de kâns grut dat dyn website ek rekke wurdt. Yn dy situaasje binne de feiligensmaatregels dy't do op dyn eigen website tapast hast, miskien net genôch om it tsjin hackers te beskermjen.
Dield IP-adres
Boppedat betsjut shared hosting meastal dat alle websites itselde IP-adres diele. Do rinst tsjin problemen oan as in oare website belutsen is by minne praktiken lykas it ferstjoeren fan spam-e-mails of it hostjen fan yllegale ynhâld. Dêrtroch kin dyn website op in swarte list komme, blokkearre wurde of leger yn de ranglisten fan sykmasines einigje.
Prestaasje
As do der rekken mei hâldst dat hostingbedriuwen meastentiids hûnderten, soms sels tûzenen (!), websites op deselde dielde server sette, begrypst do wêrom't dat de kâns op hacking grutter makket. Njonken feiligensproblemen hat in shared hostingtsjinst ek ynfloed op de prestaasje fan dyn website, want dy moat konkurrearje mei oare websites om deselde beheinde serverkapasiteit. As ien fan de oare websites ekstreem folle ferkear hat, kin dat dyn app, webshop of website ek fertrage!
Dielde netwurktsjinsten
In oar probleem mei shared hosting is dat de server meastentiids in soad netwurktsjinsten oan hat, lykas in web-, mail-, FTP- en databasetsjinst. Dy tsjinsten binne beskikber fia iepen poarten. It is min praktyk om alle poarten foar elkenien iepen te hawwen, want dan lizze de tsjinsten dy't op dy poarten harkje bleat foar exploits. Firewalls kinne beheine wa't mei in bepaalde poarte ferbine mei, mar yn in shared hostingomjouwing binne dy beheiningen faak net hiel strang (troch de soad ferskillende dingen dy't op deselde server host wurde).
In app, webshop of website hackje
Om dyn app, webshop of website te hackjen kin in hacker dyn hostingserver scanne op iepen poarten en sa de ferskillende tsjinsten ûntdekke dy't op de server draaie. It Unix-programma nmap wurdt dêr faak foar brûkt. De hacker makket ferbining mei de tsjinst dy't op de iepen poarten harket om út te finen om hokker programma it giet.
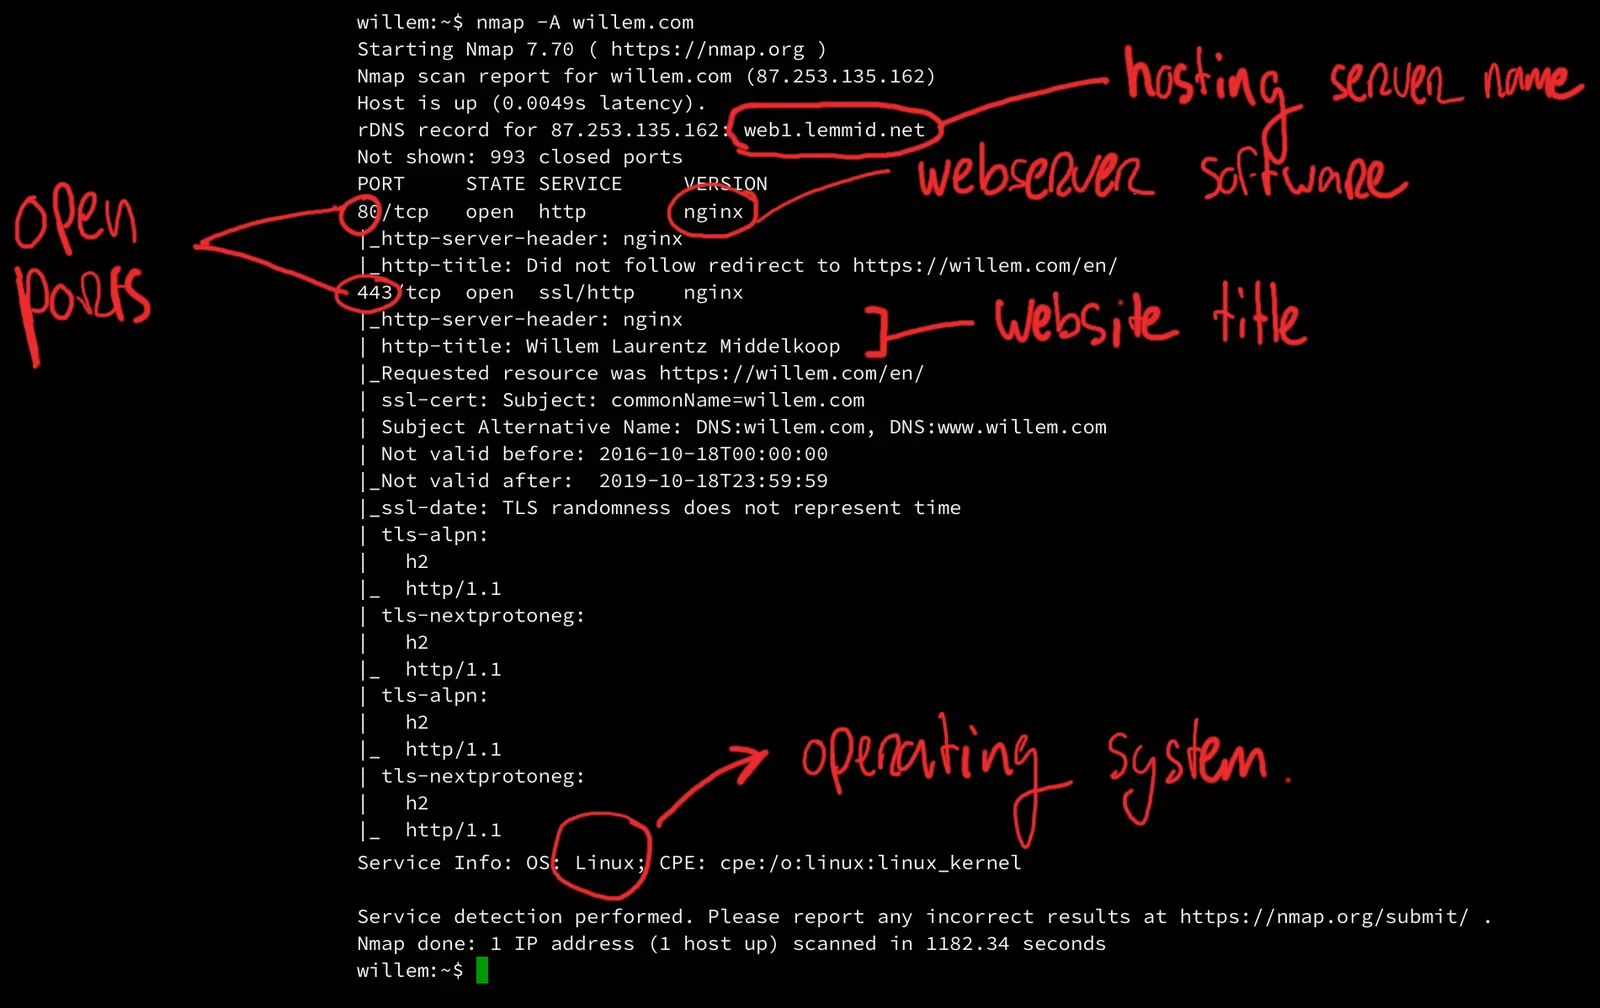
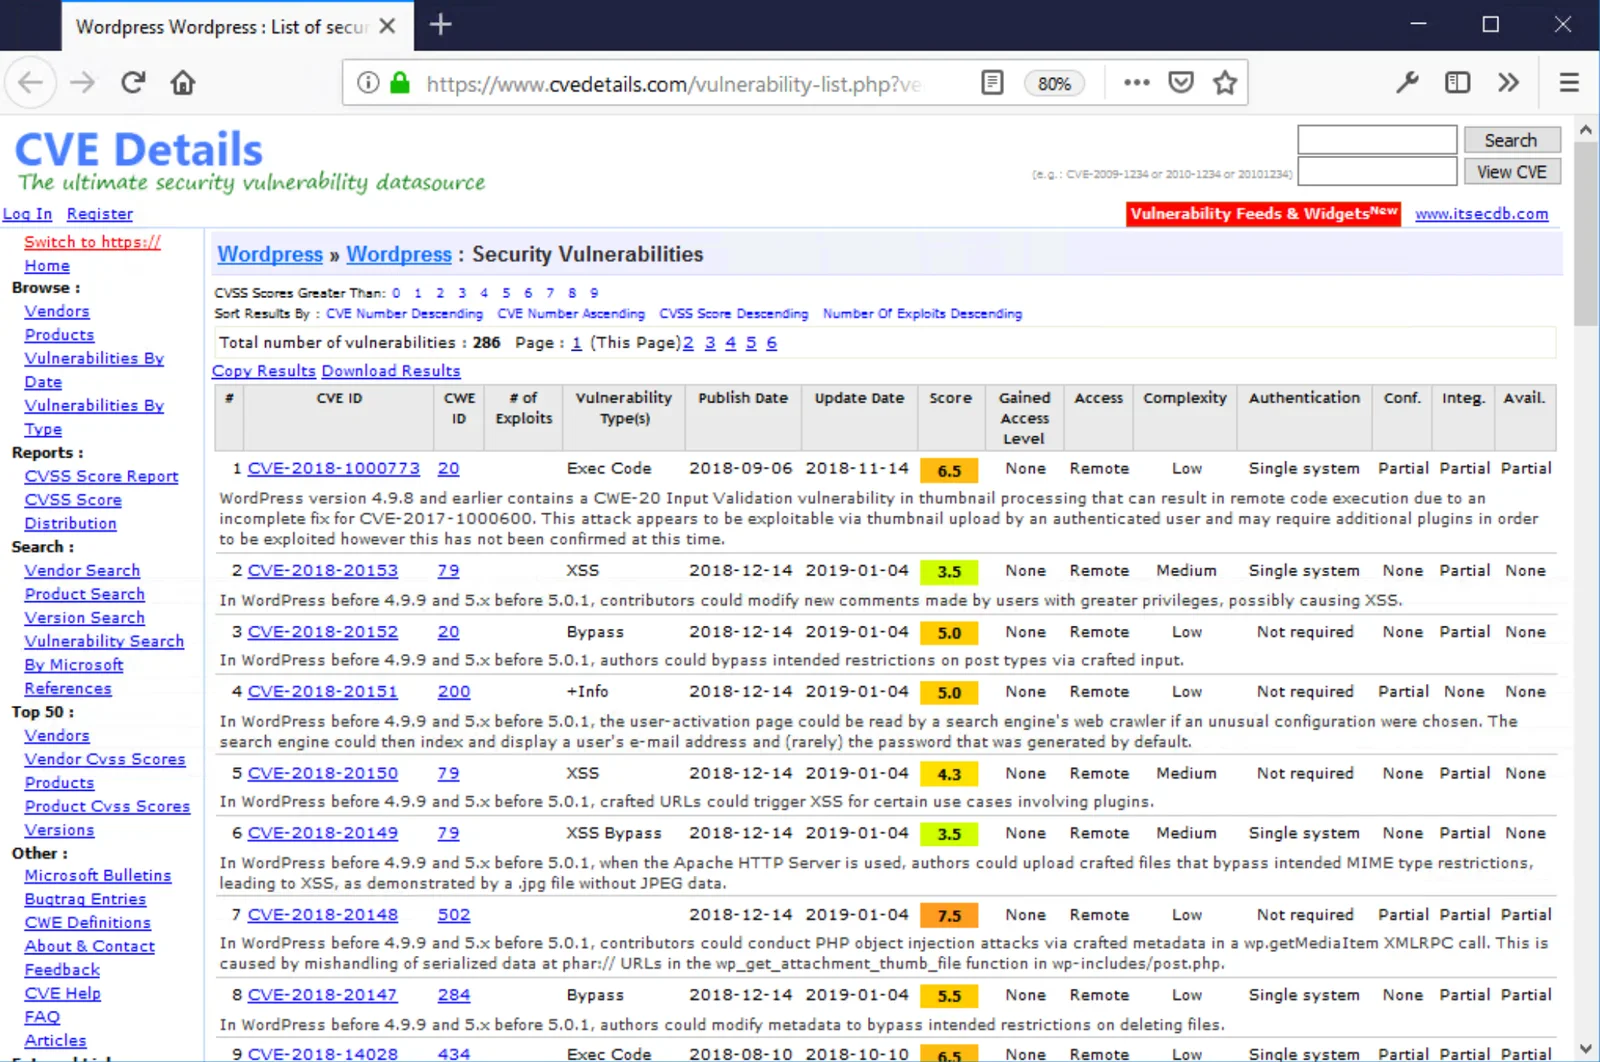
Dizze ynformaasje kin brûkt wurde om te kontrolearjen oft de draaiende netwurktsjinsten bekende swakke plakken hawwe. Der binne online bibleteken dêr't dy swakke plakken opsocht wurde kinne op namme en ferzje fan de software. In bekende swakte fine is sa maklik as in Google sykopdracht. As der in besteande swakte fûn wurdt, kin de hacker dy brûke om tagong ta de server te krijen.
Troch it IP-adres fan de hostingserver te kontrolearjen kin de hacker bepale oft de server dield wurdt mei oare apps, webshops of websites. Mei reverse DNS lookups is it mooglik om alle websites op deselde server op te listjen. Wylst dyn website miskien bywurke en feilich is, kinne oaren op deselde server ferâldere software (mei feiligensgatten) draaie. Gewoane websitesoftware is goed dokumintearre, en fan âldere ferzjes fan PHP en WordPress is bekend dat se serieuze feiligensproblemen hawwe.
Konklúzje
De bêste manier om dyn app, webshop of website te beskermjen is om de bleatstelling oan exploits sa folle mooglik te beheinen. Dyn websitesoftware bywurke hâlde is krúsjaal, mar it is miskien net genôch as dyn hosting dield is.
Om te foarkommen dat hacks fan oaren dyn app, webshop of website treffe, moatst do der oer neitinke om it te hostjen op in dedicated fysike of firtuele server mei in eigen IP-adres. Dan kinst de feiligens fergrutsje troch iepen poarten te filterjen en net brûkte netwurktsjinsten ôf te sluten.
Sa ferlytsest do wat cyberfeiligensdeskundigen it "oanfalsflak" neame. Hoe lytser it is, hoe makliker it te ferdigenjen is, in soad sukses en tink derom dat help is beskikber!