Skriuwen · 27 sep 2019
In ynternasjonale hackerskonferinsje besykje
OWASP Global AppSec Amsterdam
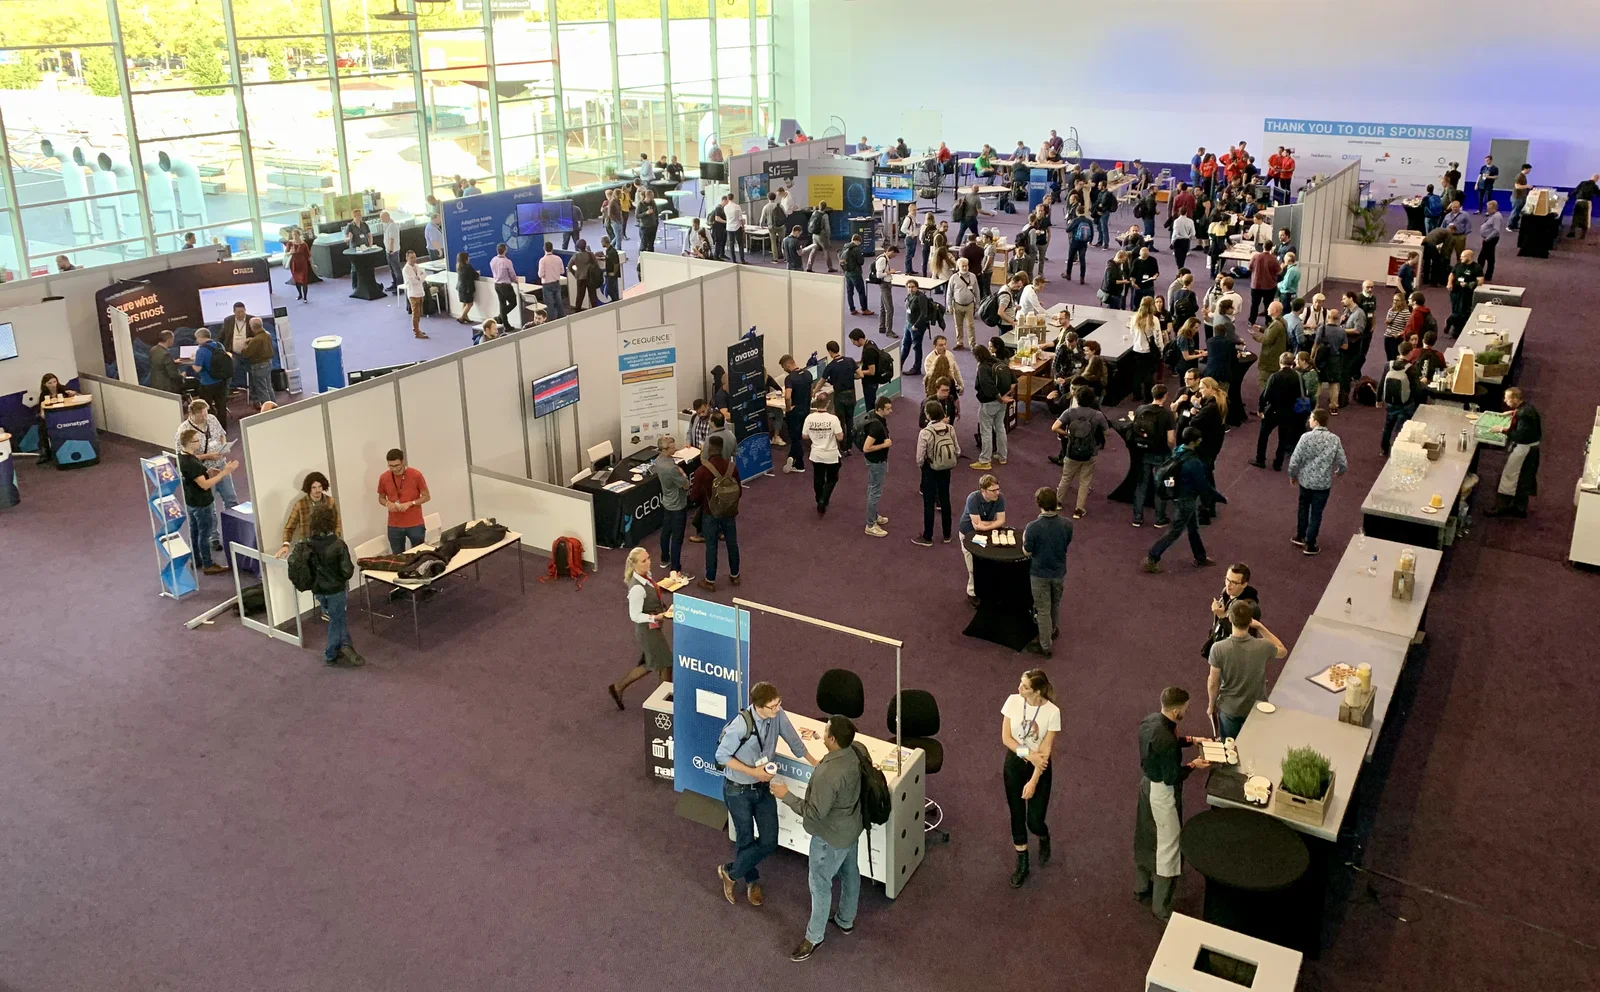
Dizze moanne hie ik it gelok om Global AppSec Amsterdam by te wenjen, in ynternasjonale konferinsje foar hackers en feiligensspesjalisten. Der wiene presintaasjes fan eardere ynljochtingsaginten, bounty hunters, wittenskippers en softwareleveransiers. Ik learde oer guon fan de nijste hackingtechniken, moete nijsgjirrige minsken en spile wat knappe retrospultsjes. Lês mei foar mear.
OWASP Foundation en Global AppSec Amsterdam
De OWASP Foundation is in non-profitorganisaasje dy't har ynset foar it meitsjen fan ark, dokumintaasje, forums en konferinsjes oer softwarefeiligens. OWASP is bysûnder om't it frij is fan kommersjele druk en net ferbûn is mei in technologybedriuw. Se geane derfan út dat applikaasjefeiligens in probleem fan minsken, prosessen en technology is, want de meast effektive oanpakken foar applikaasjefeiligens befetsje ferbetterings op al dizze mêden. Mear oer OWASP is te finen op https://www.owasp.org.
De Global AppSec-eveneminten wurde oer de hiele wrâld organisearre. Dizze septimber wie der sa'n evenemint yn myn thússtêd Amsterdam. Sjoch yn harren programma oft OWASP ek nei dyn stêd komt.
Wannear't cyberfeiligens echt wurdt: terroristen ûnskealik meitsje
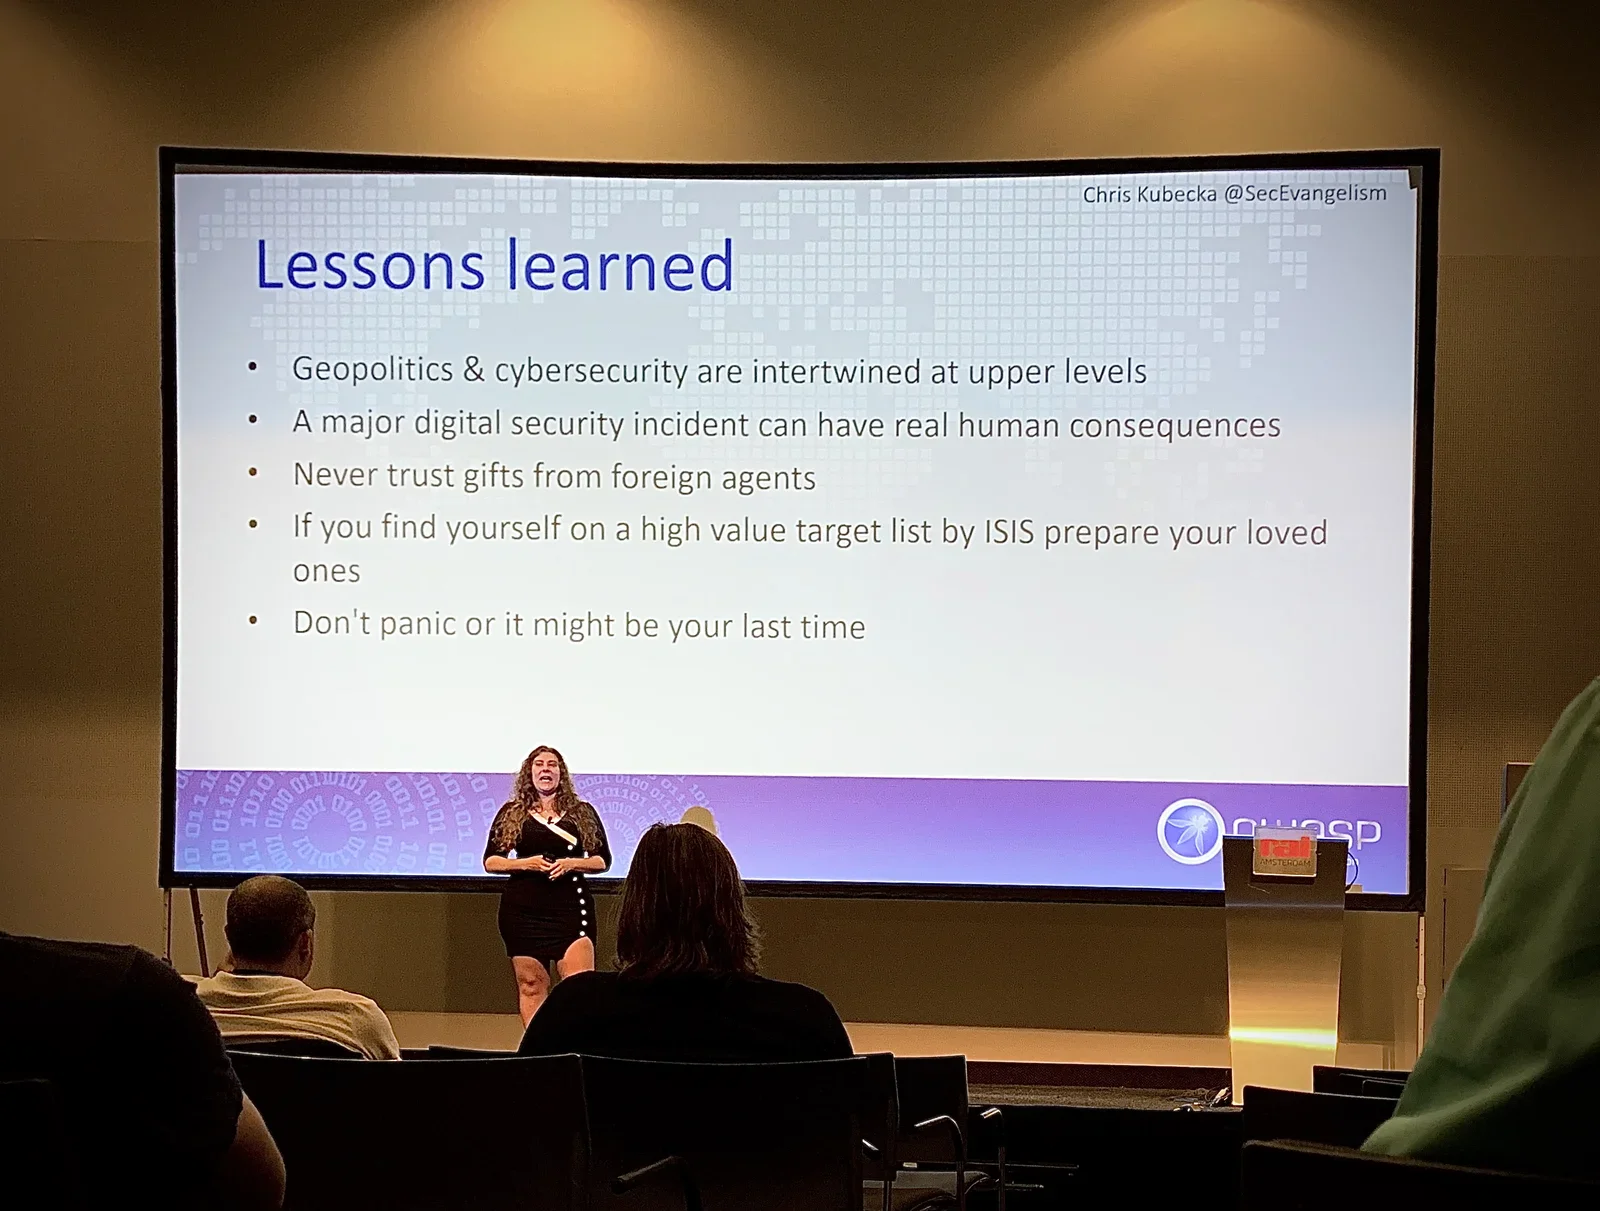
Ien fan de meast yndrukwekkende ferhalen waard ferteld troch Chris Kubecka, in frou dy't wurke hat foar de US Air Force en it United States Space Command. Se is ûndersiker op it mêd fan kompjûterfeiligens en spesjalist yn cyberoarloch.
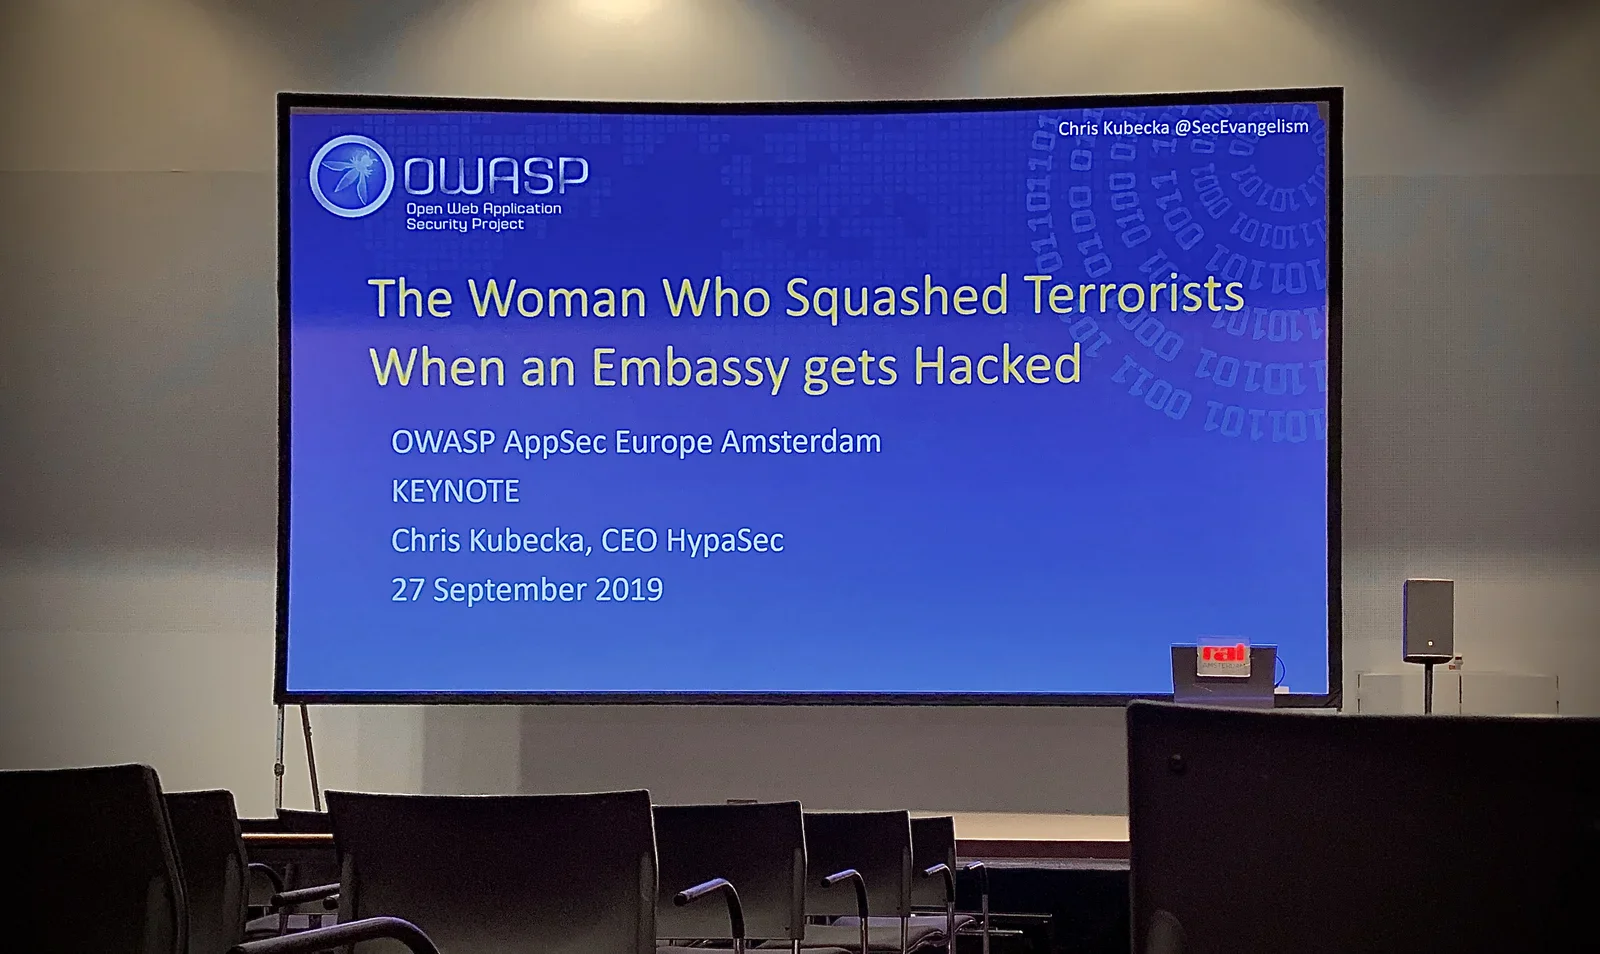
Se fertelt oer har wurk by de Keninklike Saûdy-Arabyske ambassade yn Den Haach. It is hiel nijsgjirrich om te hearren hoe't de pleatslike plysje, it Diplomatike Korps en spesjale aginten belutsen wiene om úteinlik in bomoanslach op it Kurhaus yn Scheveningen te foarkommen. Fan sokke ferhalen besefst do dat net alles wat bart yn it nijs komt!
Kofje en spultsjes
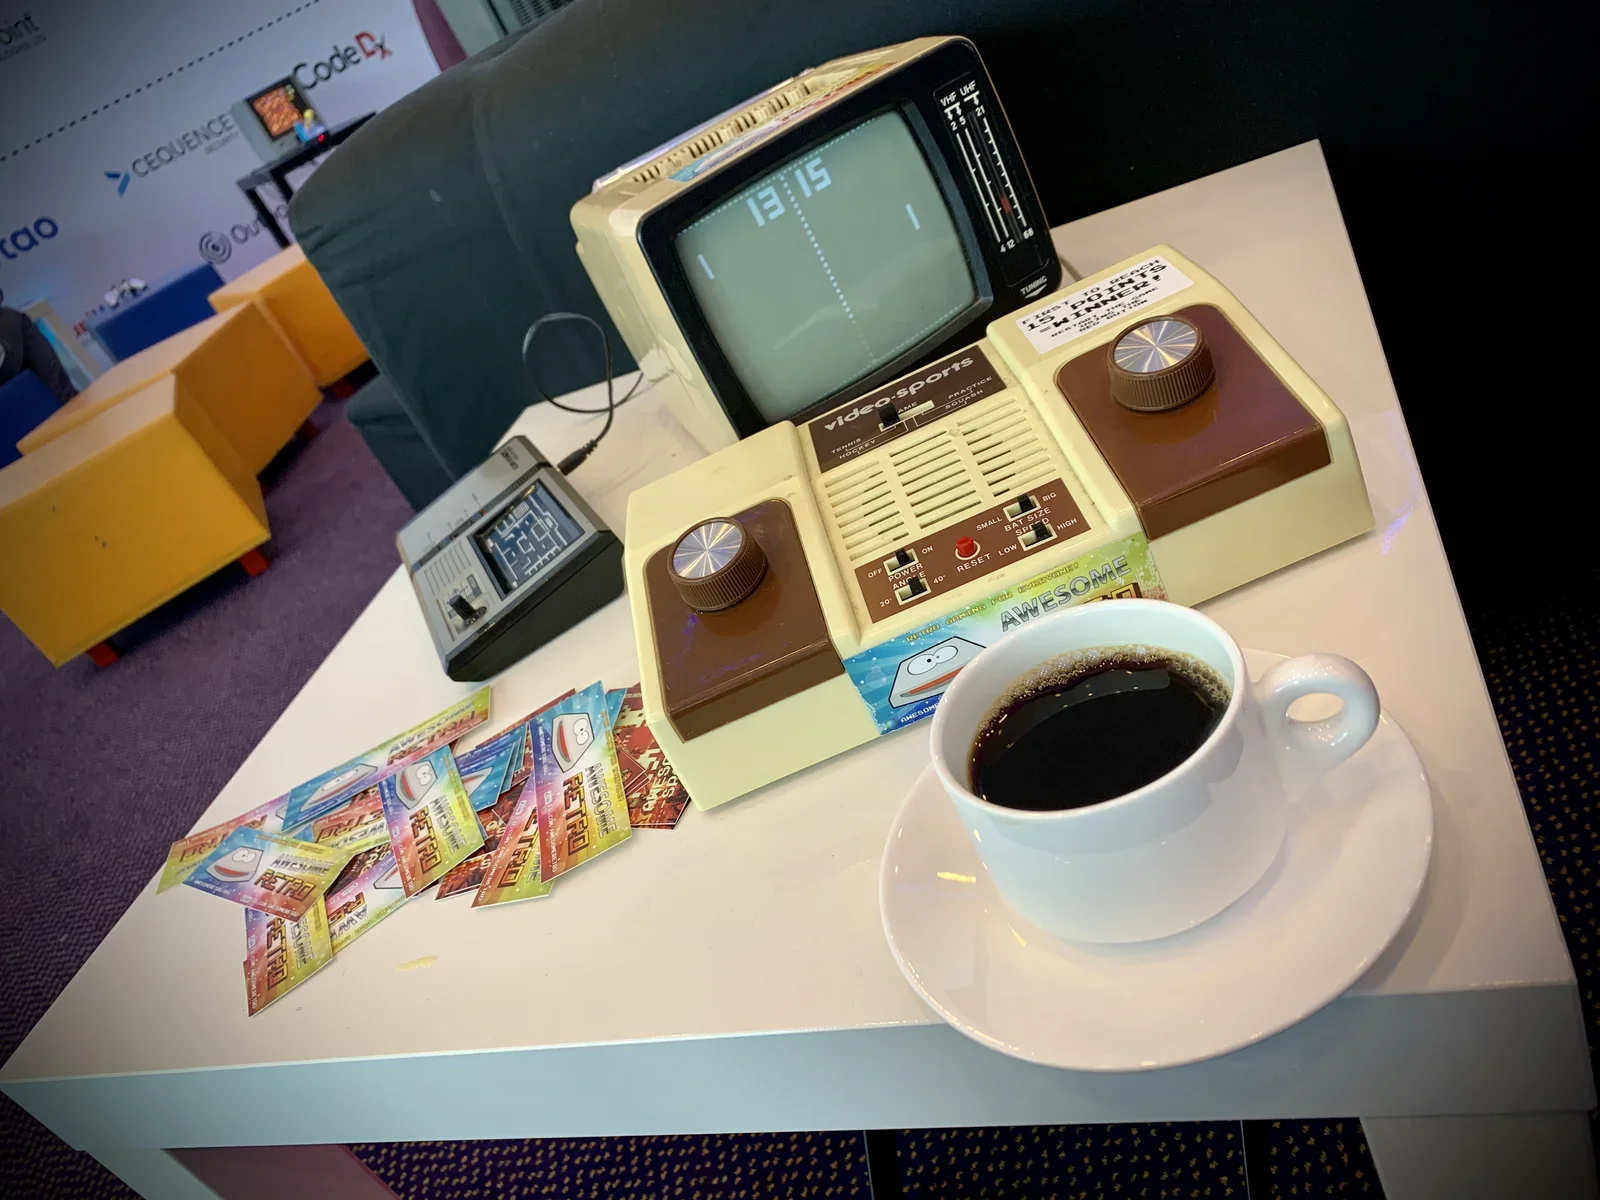
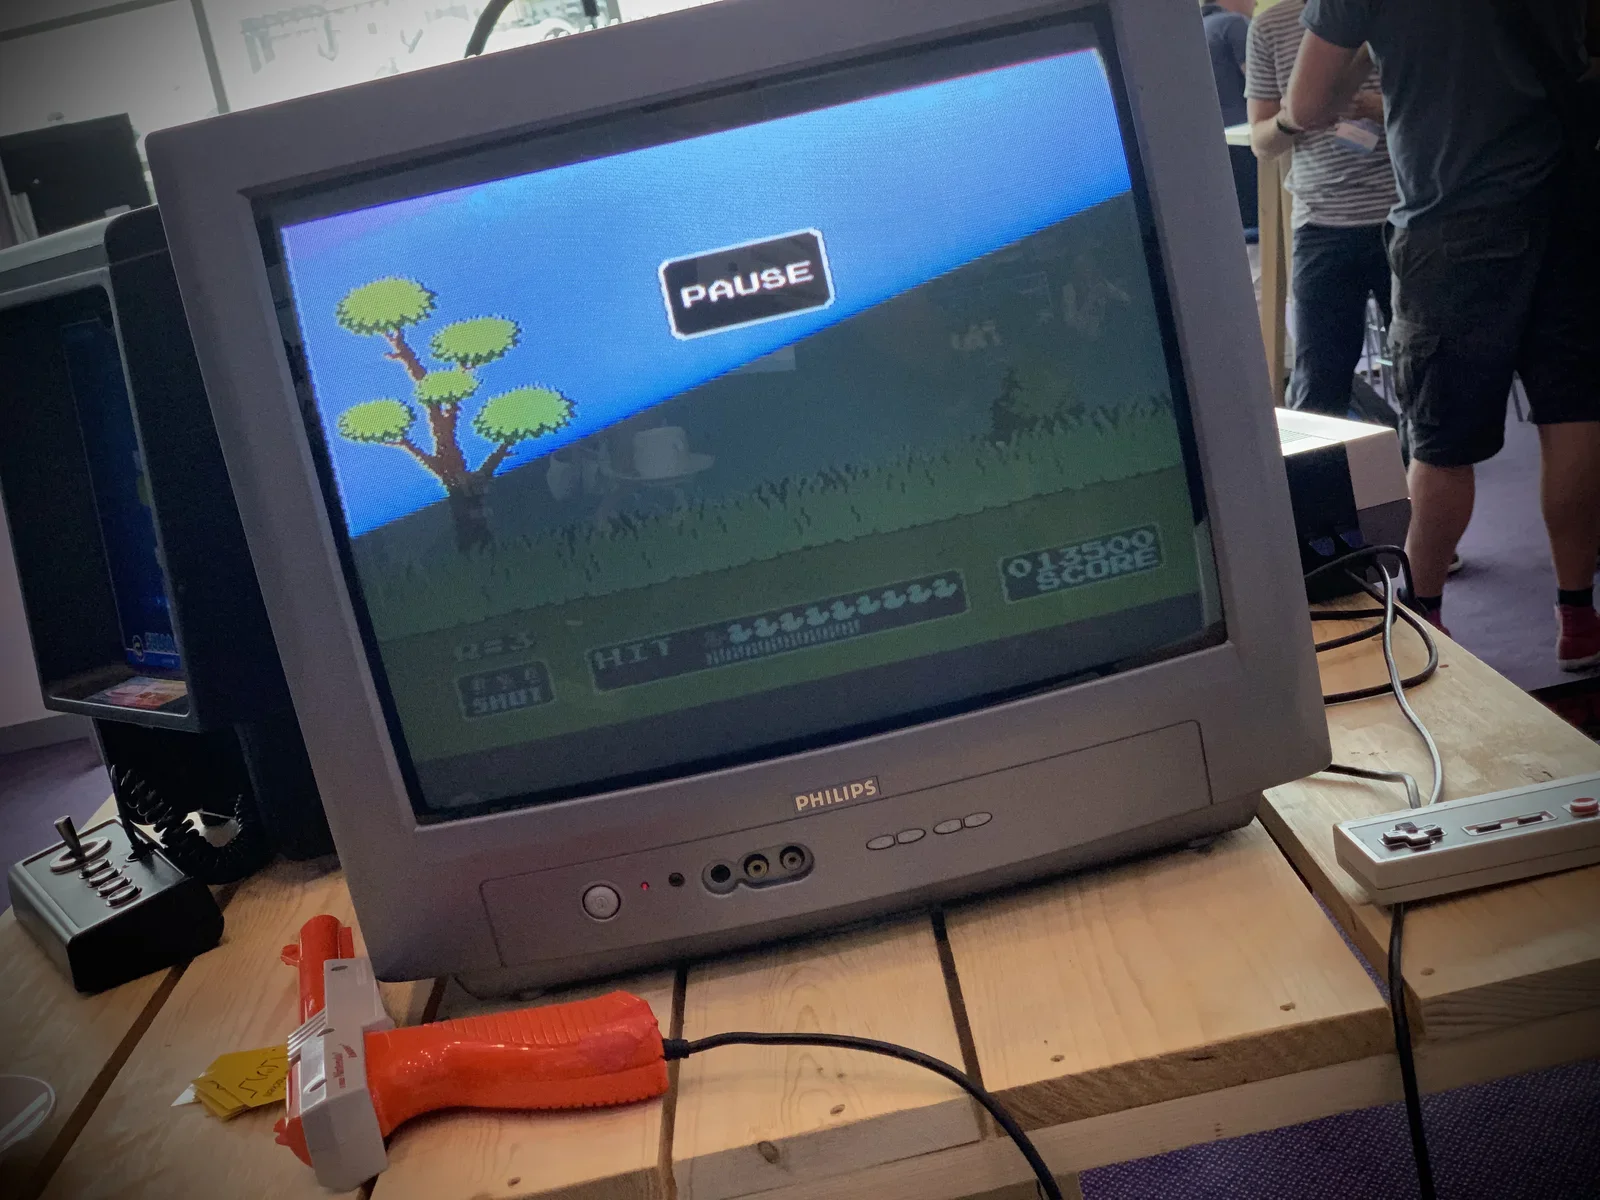
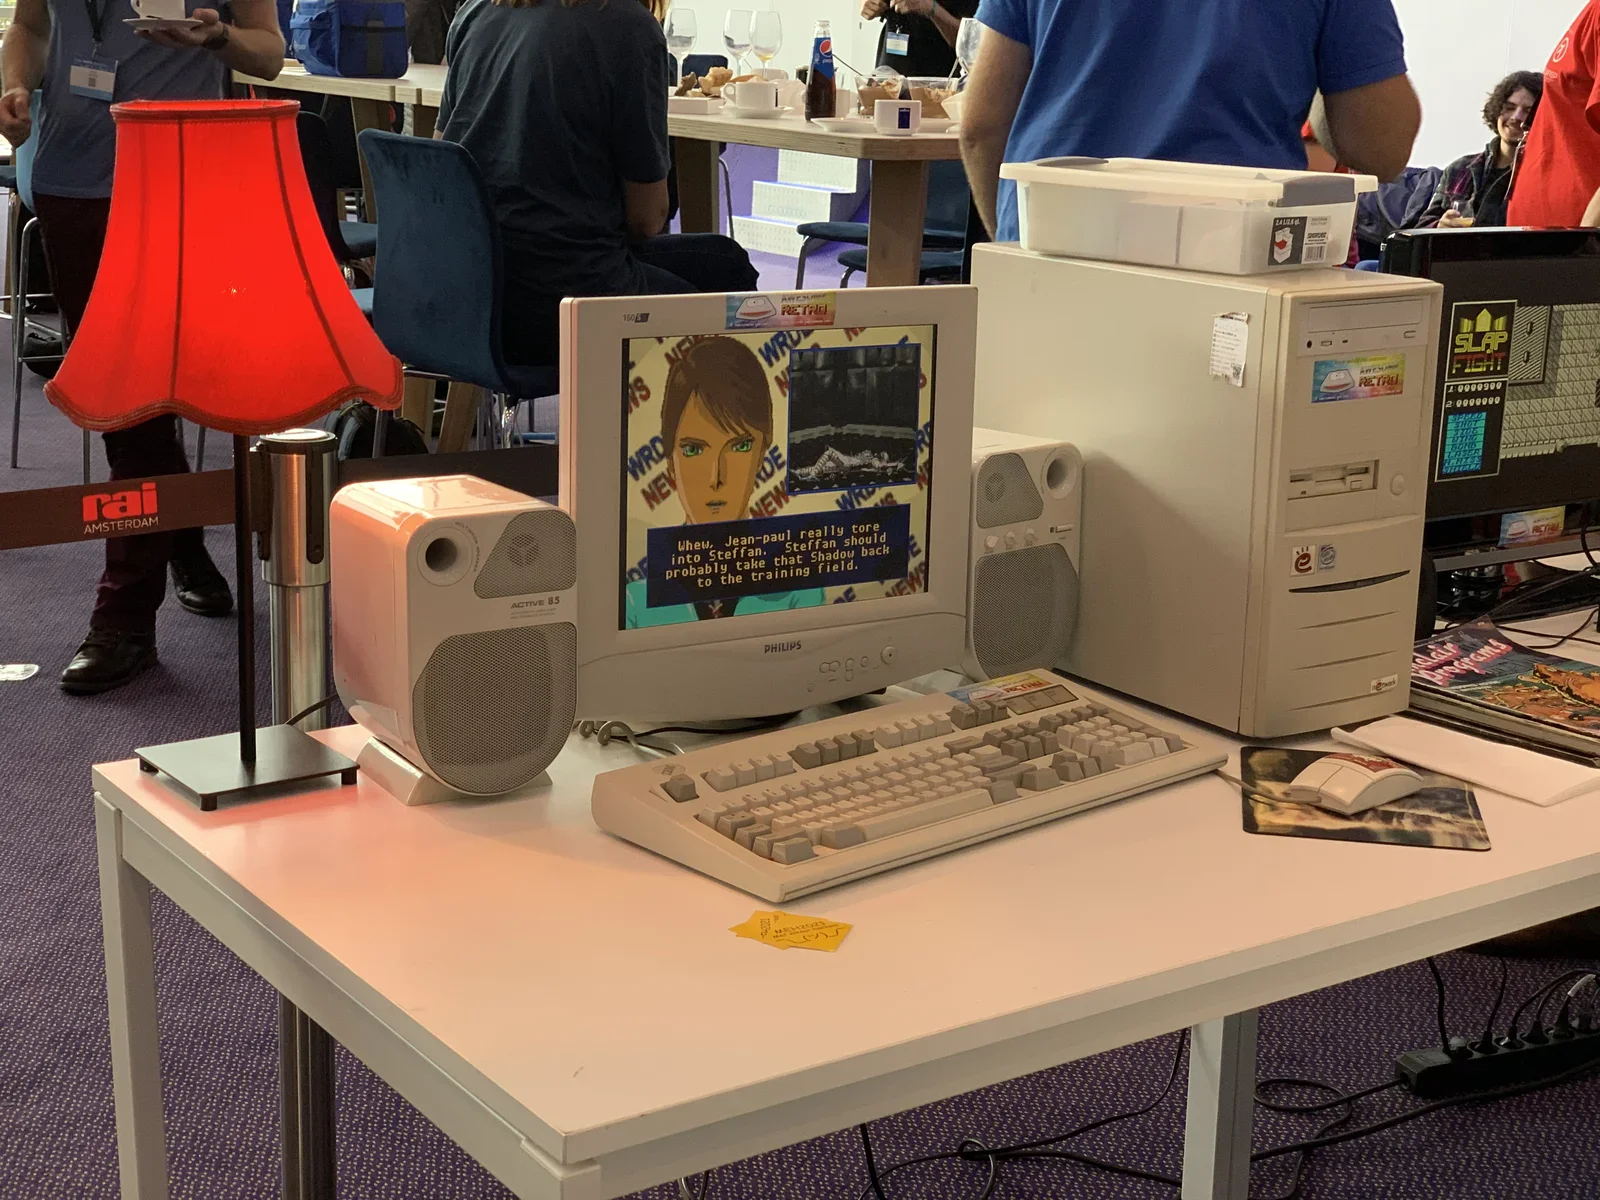
Nei de keynote oer terroristen, cyberoarloch en bomoanslaggen wie it tiid foar kofje en spultsjes. Retrospultsjes spylje is in noflike manier om oare hackers op de konferinsje te moetsjen, want do hast fansels wat dêr't jim oer prate kinne. Dat is handich, want de measte IT-saakkundigen hawwe wat help nedich om it iis te brekken as it op sosjalisearjen oankomt...
Hackingtechniken
Nei de kofje wiene der ferskate sesjes dy't do bywenje kinst. Ik haw der in pear keazen op grûn fan myn persoanlike ynteresses en myn wurk.
Persistent Client-Side XSS
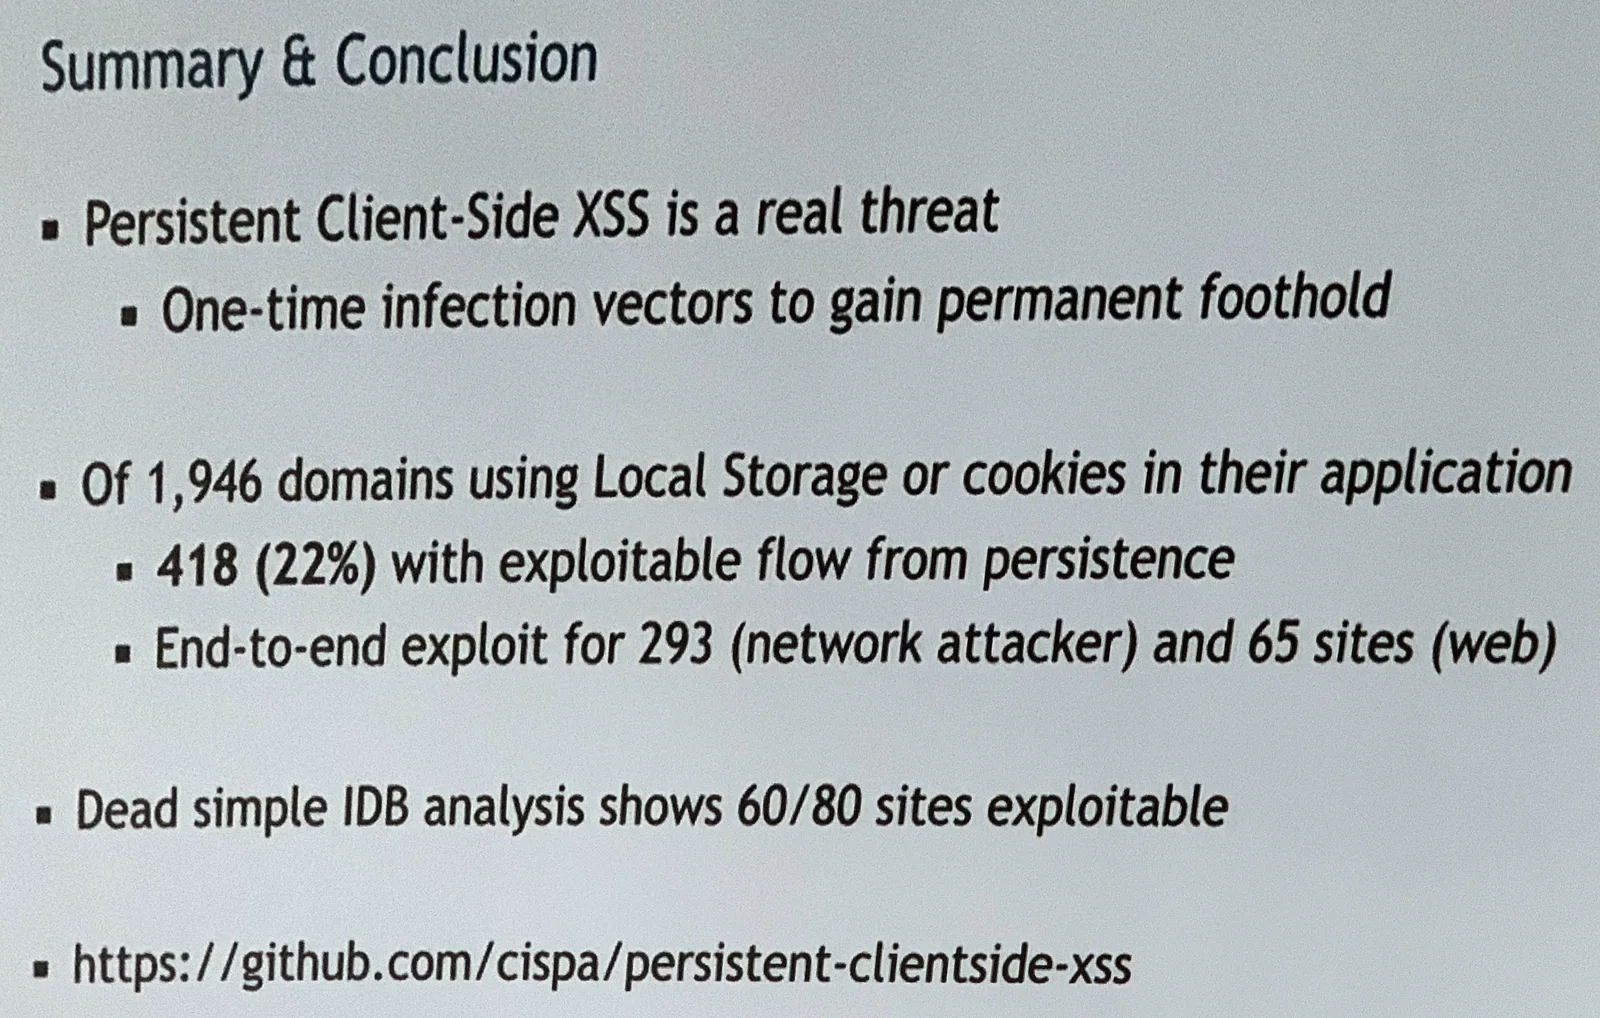
Ien fan de praatsjes dy't ik bywenne gie oer it oanfallen fan websites mei Local Storage of cookies. Treflik neamd "Don't trust the locals" wie de presintaasje fan Marius Steffens en Ben Stock hiel nijsgjirrich. Harren akademysk ûndersyk lei oan it ljocht dat in protte websites kwetsber binne foar bedrigingen dy't in permaninte foet yn 'e doar krije!
PayPal hacke mei in HTTP desync-oanfal
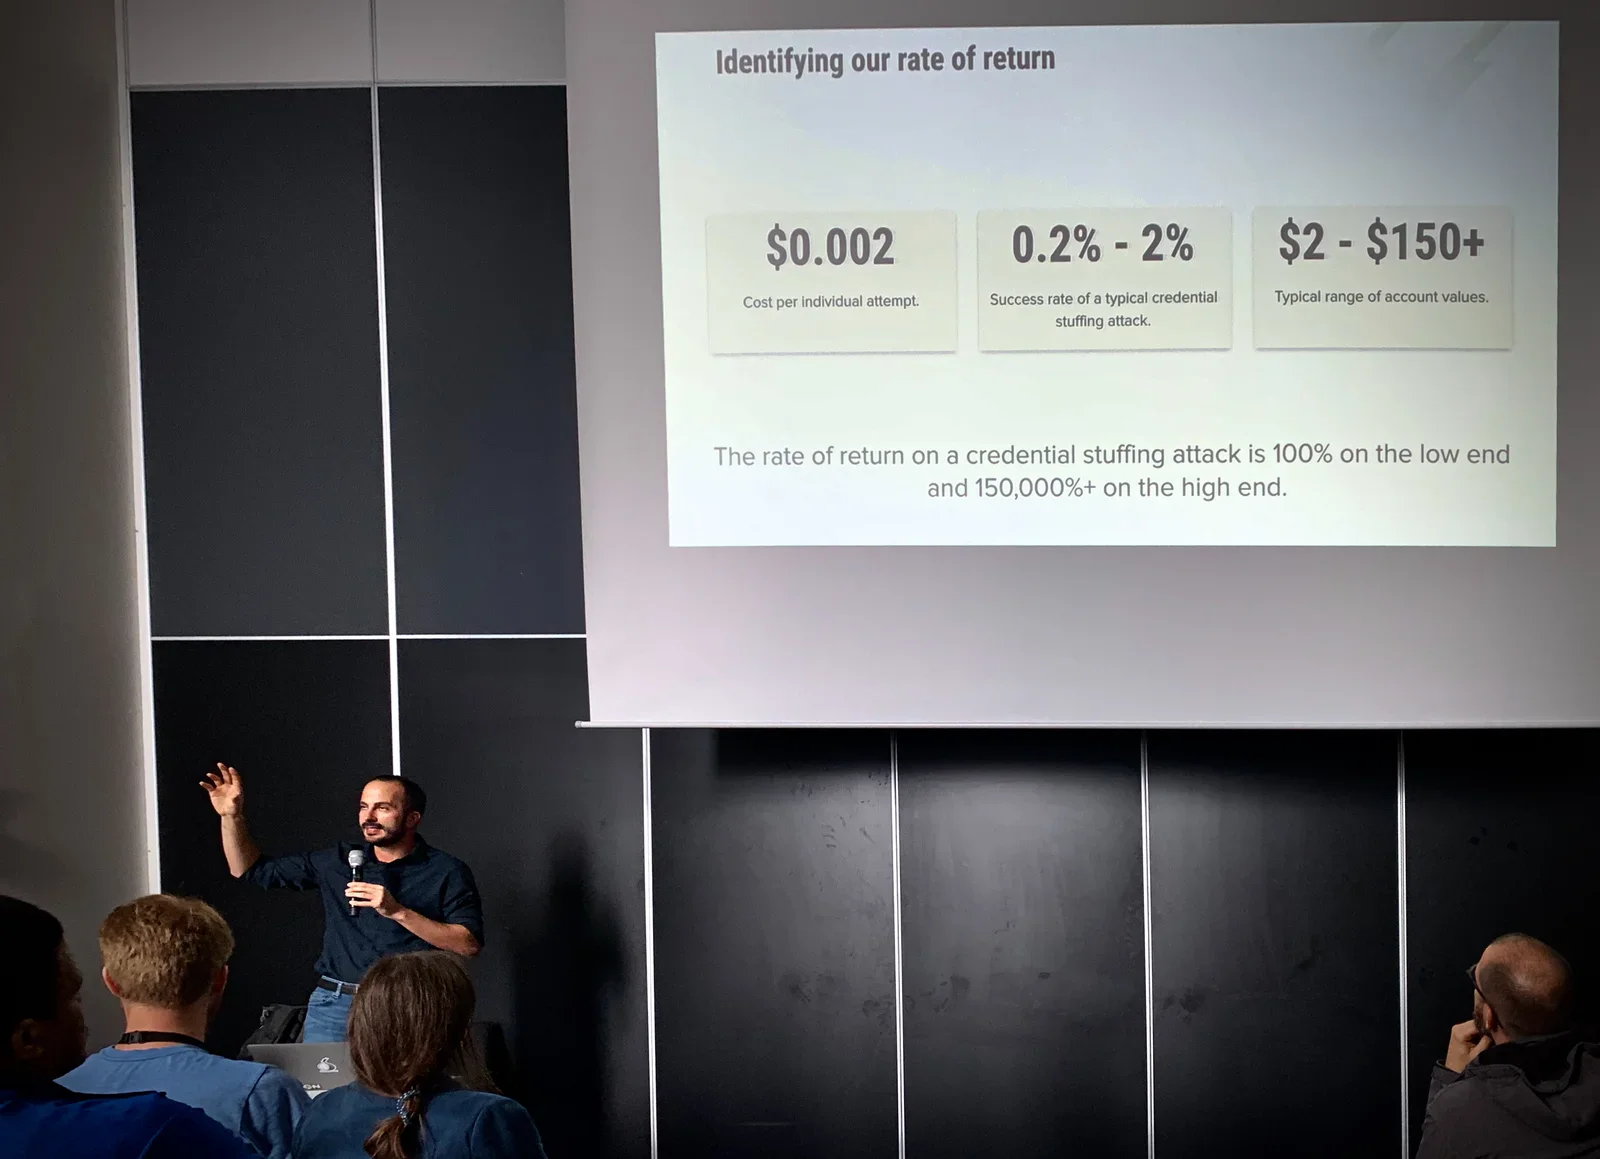
Yn syn briljante praat beskriuwt James Kettle syn ûndersyk nei mooglik ien fan de gefaarlikste hackingtechniken op it moderne web: HTTP Request Smuggling troch HTTP-fersiken te desynchronisearjen. Dizze technyk makket gebrûk fan kwetsberheden as in website in content delivery network (CDN), in webcache of in web application firewall (WAF) brûkt. It is geweldich om dit te learen, om it ûnderlizzende prinsipe te begripen en om te learen hoe't do dy tsjin sa'n soart oanfal ferdigenje kinst.
Hackingekonomy: wat is in kompromittearre akkount wurdich?
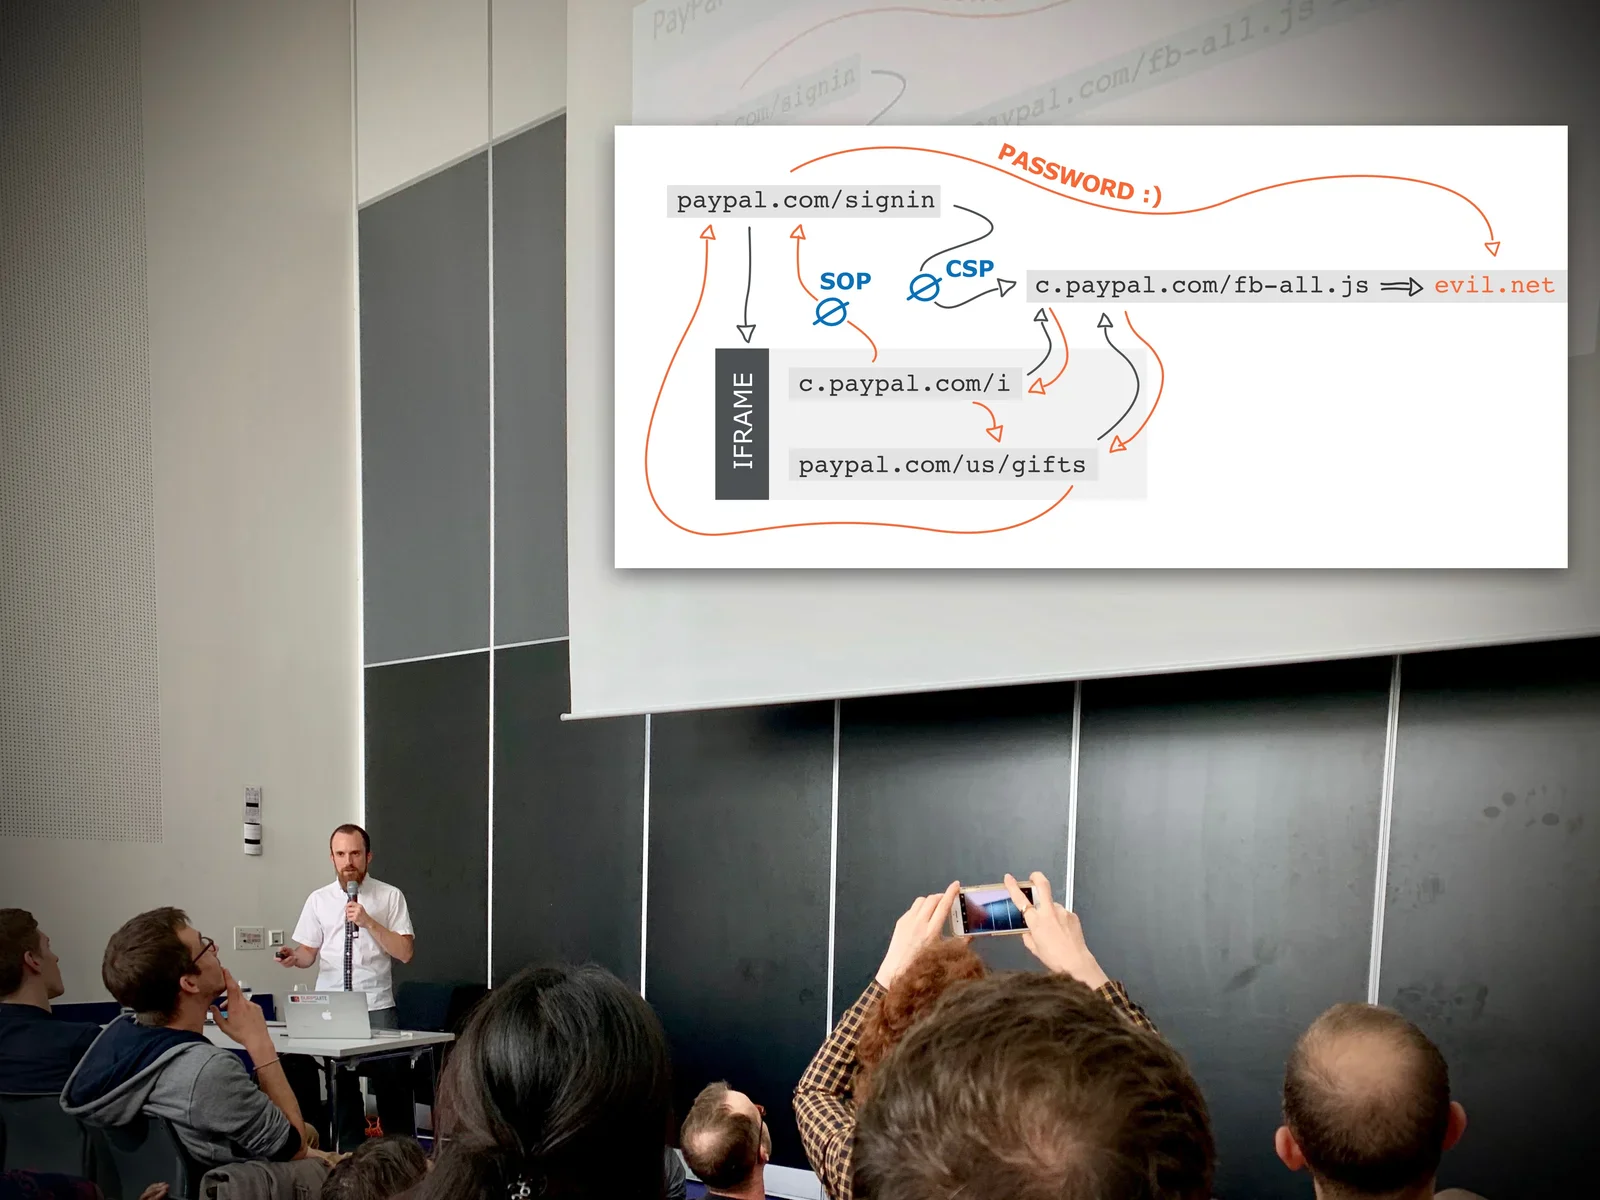
Yn in oar nijsgjirrich praatsje leit Jarrod Overson de stân fan credential stuffing oanfallen út. Dit soarte oanfal brûkt lekke akkountnammen en wachtwurden op ferskillende websites, wat ferrassend suksesfol is, want in soad minsken brûke itselde wachtwurd op ferskate siden. Hy leit út hoe CAPTCHAS omseile wurde kinne en hoe't hackers harren malware minsklik gedrach neimitearje litte foar fraude. Hy konkludearret dat fraude in minsklik probleem is, gjin technysk - oandreaun troch ienfâldige ekonomy: it is it wurdich om te hacken!
Hackersmentaliteit
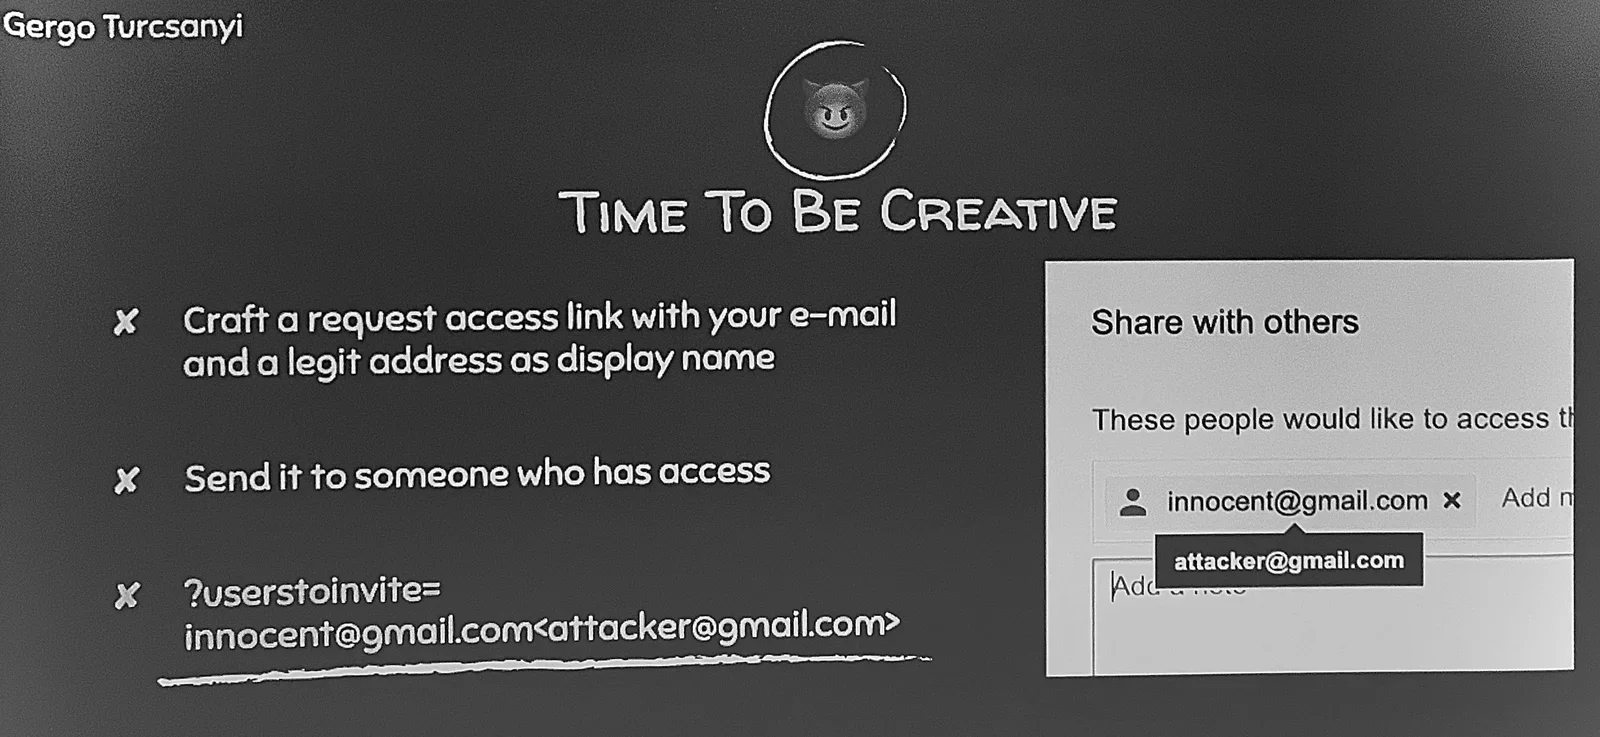
Yn syn praatsje fertelt Gergö Turcsányi hoe't hy bounty hunter waard. Hy leit út dat do gjin bysûnder betûfte wiskundige hoegest te wêzen om dit te dwaan, alles wat do nedich hast is wat kreativiteit en wat tiid om wat rûn te snuffeljen. Op it lêst late dat der ta dat hy Google mei súkses hacke koe!
Konklúzje
Global AppSec besykje wie fantastysk! It is in privileezje om oare hackers te moetsjen, fan har te learen en te hearren oer dingen dy't do normaal net yn it nijs sjochst.
Wat do ek meinimst fan in konferinsje, der is altyd wat dêr't do net op rekkene hiest dat do leare soest. It is dit ûnferwachte learen dat konferinsjes besykje de muoite wurdich makket!