
Scrittura · 31 mar 2019
WordPress: 10 consigli per proteggere il tuo sito
Tieni gli hacker fuori dal sistema di gestione dei contenuti più popolare al mondo
Tanta gente usa WordPress per gestire il proprio sito, quindi non sorprende che mi chiedano di dare un'occhiata alla sicurezza del loro sito. Da hacker etico incontro WordPress in forme, dimensioni e stati diversi. Alcuni sono protetti davvero male dagli attacchi. Evita che il tuo sito venga hackerato con questi 10 consigli pratici.
1) Aggiorna WordPress (e plugin + temi)
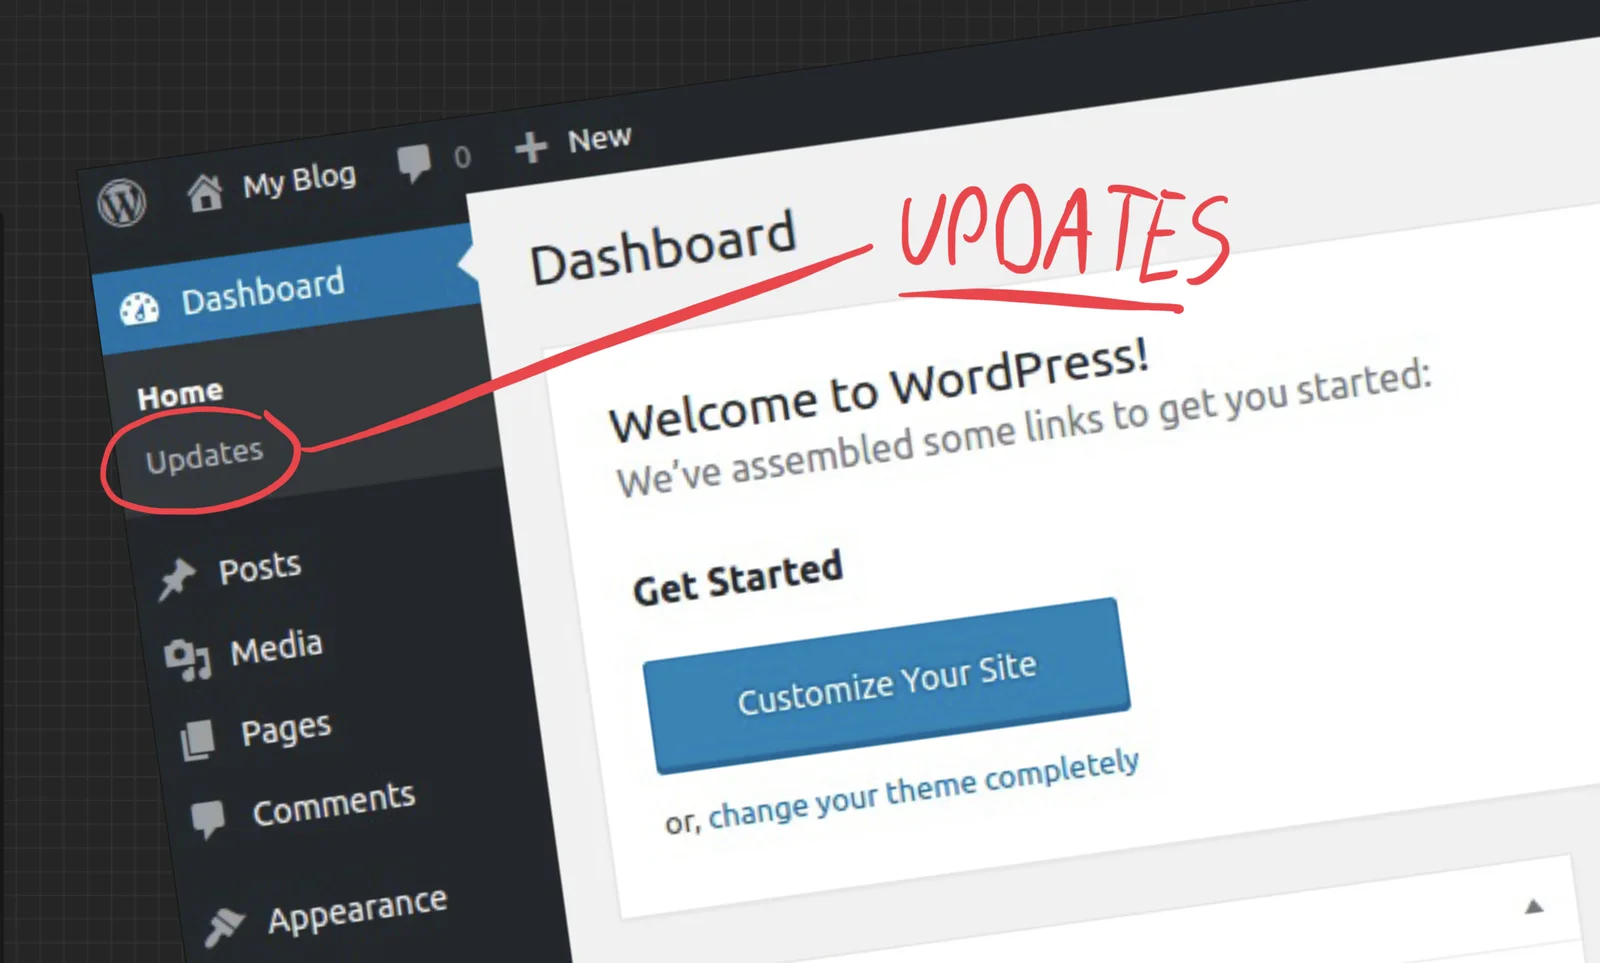
La maggior parte degli attacchi a WordPress nasce da una politica di aggiornamento poco curata. Gli hacker usano bot automatici per trovare versioni obsolete del software con problemi di sicurezza noti. Quando scoprono che il tuo sito è vulnerabile, hackerarlo è spesso un gioco da ragazzi.
Oggi WordPress si può aggiornare in automatico, quindi non devi farlo tu. Dai un'occhiata alle istruzioni per aggiornare WordPress.
2) Plugin e temi
La cattiva reputazione di WordPress in fatto di sicurezza dipende soprattutto dalle parti estensibili della piattaforma, in particolare plugin e temi. Sono i principali vettori d'attacco sfruttati dai cybercriminali per hackerare e usare il tuo sito WordPress. Le loro vulnerabilità sono di solito il risultato di errori e disattenzioni durante lo sviluppo.
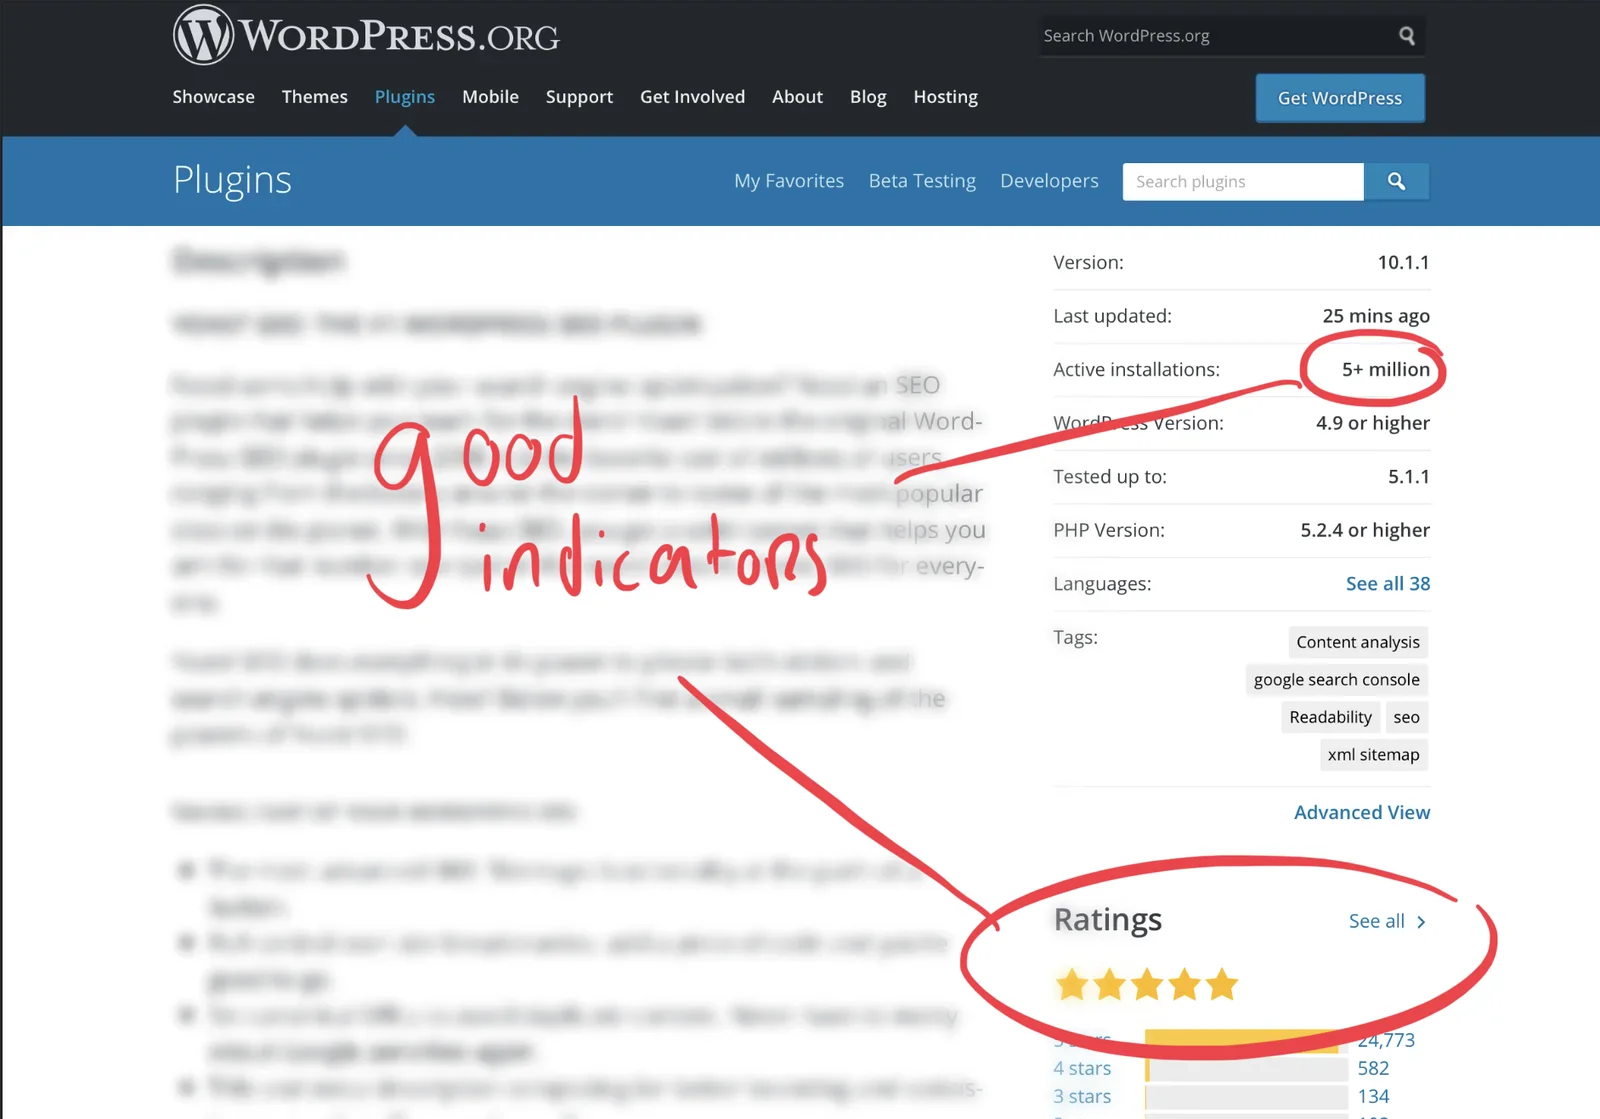
Sii molto prudente e cauto nell'installare plugin sul tuo sito WordPress. Controlla chi è lo sviluppatore del plugin o del tema e stabilisci se ha una buona reputazione nello scrivere codice sicuro. I plugin e i temi con molti download sono spesso mantenuti attivamente, un buon indicatore per la sicurezza. Aggiorna tutti i plugin e i temi e tieni d'occhio lo storico della sicurezza con un sito come wpvulndb.com.
3) Usa la crittografia (TLS/SSL)
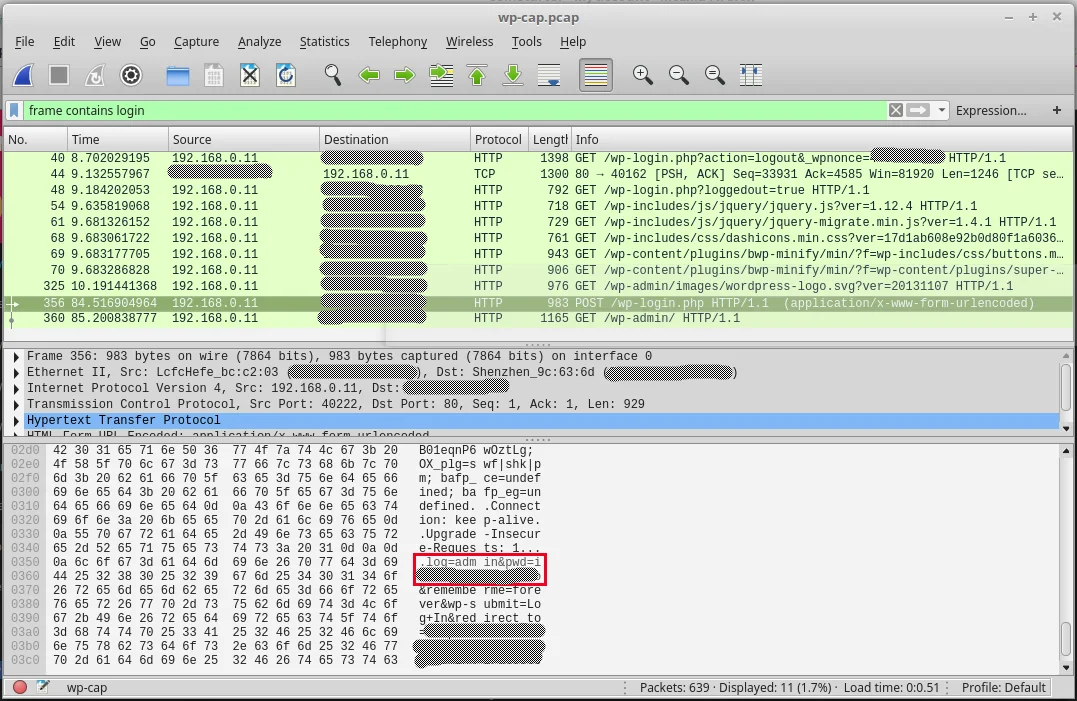
I siti WordPress senza crittografia TLS/SSL sono un rischio per la sicurezza, perché ogni volta che accedi per amministrare il sito la tua password viene inviata in chiaro. Significa che chiunque ascolti il tuo traffico di rete può ottenere facilmente la tua password. Con una password valida gli hacker possono semplicemente accedere, e non vuoi renderglielo così facile, giusto?
Usa TLS/SSL per cifrare tutta la comunicazione tra il server web e il tuo browser. Così nessuno può decifrare quello che scrivi nel campo della password guardando il traffico di rete. I certificati TLS/SSL che servono per attivare la crittografia HTTPS oggi costano pochissimo, chiedi al tuo provider di hosting di attivarne uno per il tuo sito.
4) Usa password robuste
Anche se segui tutti gli altri consigli per proteggere il tuo sito, le password deboli sono un'altra causa comune di violazioni di WordPress. Siccome la maggior parte delle installazioni di WordPress ha un utente "admin", gli hacker possono usare i dizionari di password per indovinare automaticamente la tua password.
Pensa a una password robusta come a qualcosa che nessuno ha mai usato prima. Di solito vuol dire più lunga, con più caratteri diversi, senza parole o frasi conosciute. Puoi usare un generatore di password per ottenere qualcosa di davvero difficile da indovinare (e facile da dimenticare...). Evita di usare la stessa password su più siti e valuta di attivare l'autenticazione in due passaggi per il massimo controllo degli accessi.
5) Usa un computer e una rete di cui ti fidi
Così come non dovresti mostrare soldi e gadget in strade losche, dovresti fare attenzione a dove (e quando) accedi al tuo sito. Un computer con spyware, malware o un virus può registrare quello che digiti (e la tua password) e inviarlo ai criminali. Oppure, in modo non digitale: un malintenzionato può letteralmente guardare da sopra la tua spalla (sull'autobus, sul treno o al bar) mentre inserisci la password.
Fai attenzione a dove e quando lavori sul tuo sito. Non lavorare su un computer condiviso o pubblico se non è necessario. Se lavori da un hotspot WiFi pubblico devi usare la crittografia, per evitare che qualcuno si infili nella tua connessione. Puoi farlo con TLS/SSL o con una VPN (come buffered.com). Assicurati che il tuo computer, tablet o smartphone sia aggiornato.
6) Disattiva la REST API di WordPress
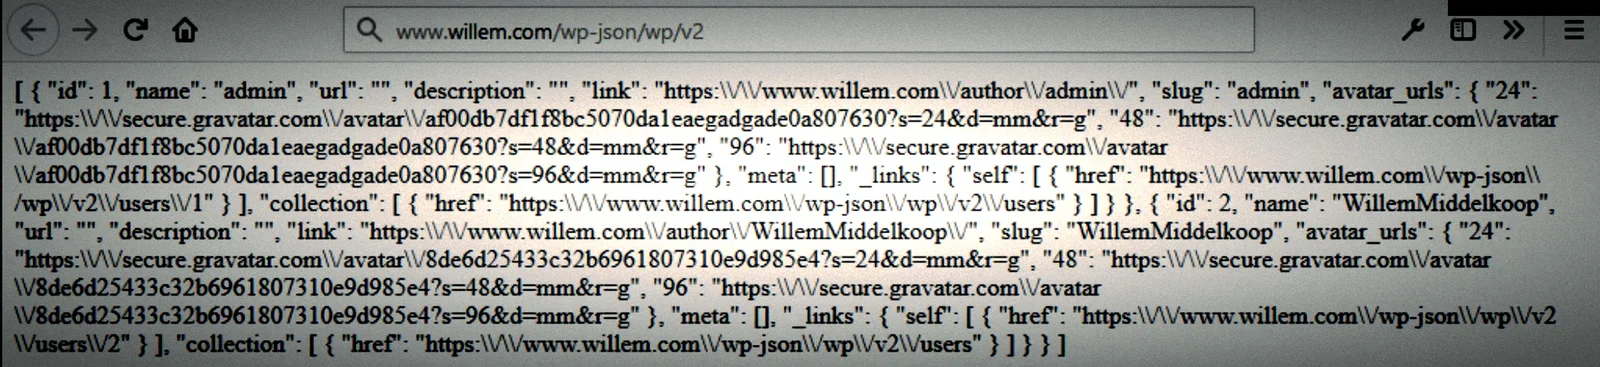
La REST API di WordPress dà accesso a tutti i dati disponibili sul tuo sito in formato JSON leggibile dalle macchine. Articoli, pagine, categorie, tag, commenti, contenuti multimediali, utenti, impostazioni e altro sono facilmente accessibili. Per esempio, prova ad aggiungere questa parte all'indirizzo del tuo sito: /wp-json/wp/v2/users per ottenere un elenco di tutti i nomi utente validi del tuo sito. Vuoi davvero condividerlo con gli hacker?
Disattiva la REST API per evitare lo scraping dei contenuti (plagio) e la fuga dei dati degli utenti. I dati degli utenti sono personali e non andrebbero condivisi pubblicamente se ci tieni a privacy e sicurezza: pensa al GDPR. Puoi disattivare la REST API con plugin come Disable REST API o REST API Toolbox. Leggi l'articolo dettagliato di Jeff Star per saperne di più su come proteggere la REST API di WP.
7) Disattiva l'accesso XML-RPC
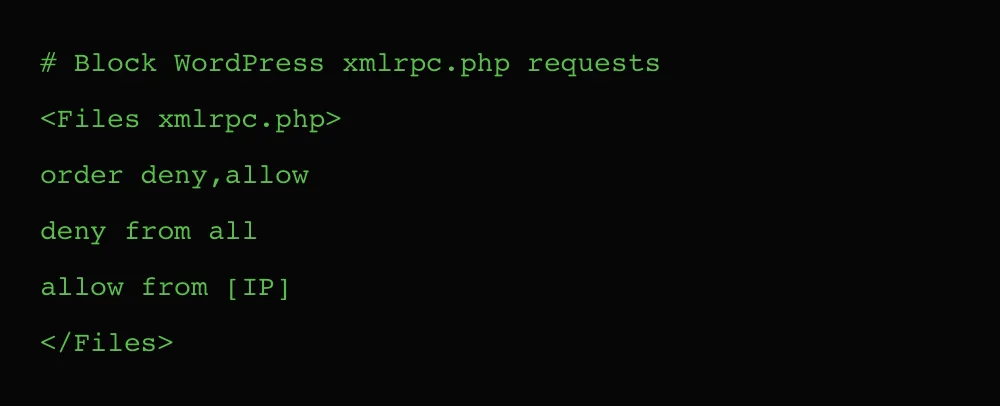
L'XML-RPC è una funzione di WordPress che permette di controllare il sito da remoto tramite XML (RPC sta per "remote procedure call"). Questo meccanismo ti permette di gestire il sito senza accedere a WP-Admin, per esempio con servizi o app esterni. Purtroppo la funzione XML-RPC è un punto debole per la sicurezza, perché è di fatto una porta sul retro che gli hacker possono provare a forzare con la forza bruta o con comandi speciali.
Evita i problemi di xml-rpc.php disattivando completamente questa funzione di WordPress. Puoi farlo con il plugin Disable XML-RPC o configurando a mano il server web con un file htaccess.
8) Nascondi o proteggi la pagina di login (wp-admin)
Tutti sanno che per accedere a WordPress basta aggiungere '/wp-admin' all'indirizzo del sito. Per questo qualsiasi hacker può iniziare facilmente a forzare il tuo sito. È molto più difficile scassinare una serratura se non riesci a trovarla.
Valuta di nascondere o sostituire la pagina wp-admin. Gli esperti la chiamano "sicurezza per oscurità", cioè affidarsi alla segretezza per la sicurezza. Puoi usare un plugin, oppure configurare il server web per limitare l'accesso a wp-admin filtrando gli indirizzi IP. Dai un'occhiata a questo articolo sui modi per nascondere e proteggere la pagina wp-admin. Attenzione però: affidarsi solo alla segretezza non basta, devi applicare anche gli altri consigli.
9) Hosting affidabile
Anche se applichi tutti questi consigli per proteggere il tuo sito WordPress, potrebbe non bastare se il tuo hosting non è sicuro. L'hosting è il servizio che rende il tuo sito disponibile su internet. Si fa con computer speciali chiamati server. Come il sito stesso, anche il server web che lo pubblica deve essere sicuro. Pensa all'hosting come a una nave: se affonda, si porta dietro tutti i passeggeri (i siti)...
Investi in un hosting affidabile scegliendo un'azienda con una buona reputazione. Scegline una adatta alla tua attività, valuta di usare un VPS (gestito) dedicato. Tieni presente che le opzioni di hosting economiche spesso costano poco perché il server è condiviso con (molti) altri siti (forse poco sicuri). Leggi per capire i problemi di sicurezza dell'hosting condiviso.
10) Backup e controlli
Anche se ora il tuo sito funziona senza problemi, le cose possono peggiorare in futuro. La sicurezza non è mai assoluta, può sempre capitare il maltempo. Preparati ai guai e non lasciare che i problemi di sicurezza passino inosservati.
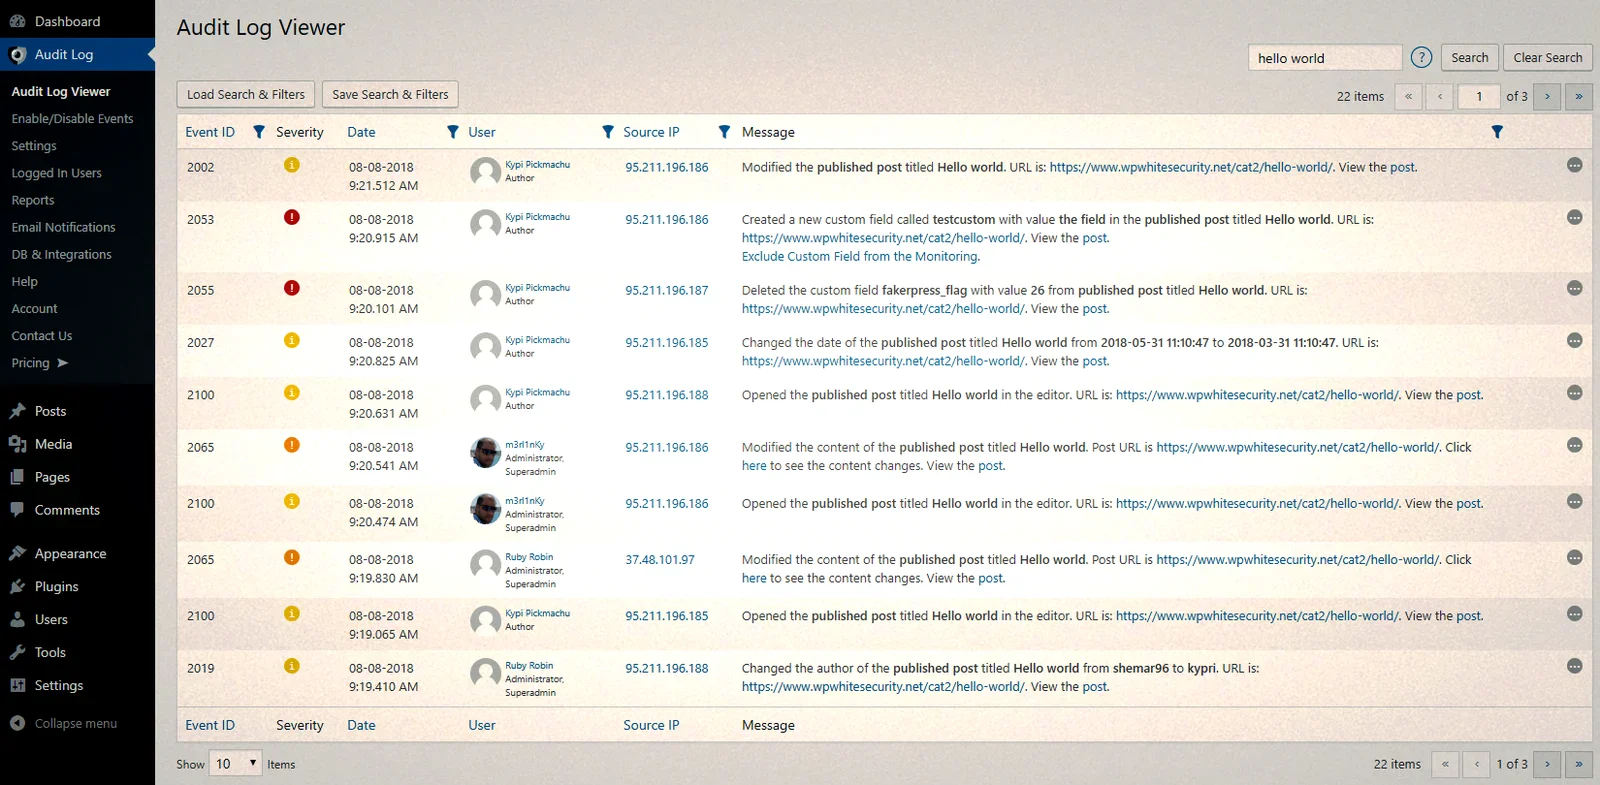
Controlla regolarmente il tuo sito, oppure fallo fare a qualcuno. Con un plugin come WP Security Audit Log puoi individuare per tempo attacchi e comportamenti sospetti. Fai dei backup del tuo sito, così sei pronto a ripartire dopo un disastro informatico. Gli incidenti capitano a tutti, fai un backup del tuo sito per non perdere tutto il tuo lavoro. Leggi questo articolo per scoprire i diversi modi di fare il backup del tuo sito WordPress.
Conclusione
La sicurezza del tuo sito è come quella del tuo ufficio o della tua casa. Quando esci, chiudi le finestre e la porta a chiave, giusto? Non trascurare la sicurezza del tuo sito, è importante quanto il suo design e i suoi contenuti.
Se applichi questi consigli di sicurezza, il tuo sito sarà molto più difficile da hackerare per i cybercriminali. Fallo da solo o chiedi a qualcuno di aiutarti.