Skriuwen · 31 mrt 2019
WordPress: 10 tips om dyn website te befeiligjen
Hâld hackers bûten it populêrste content management systeem fan de wrâld
In soad minsken brûke WordPress om har website te behearen, dus it is gjin ferrassing dat minsken my freegje om nei de feiligens fan har side te sjen. As ethysk hacker kom ik WordPress yn alle foarmen, grutten en steaten tsjin. Guon fan harren binne echt min beskerme tsjin hacks. Foarkom dat dyn side hackt wurdt mei dizze 10 praktyske tips.
1) WordPress (en plugins + tema's) bywurkje
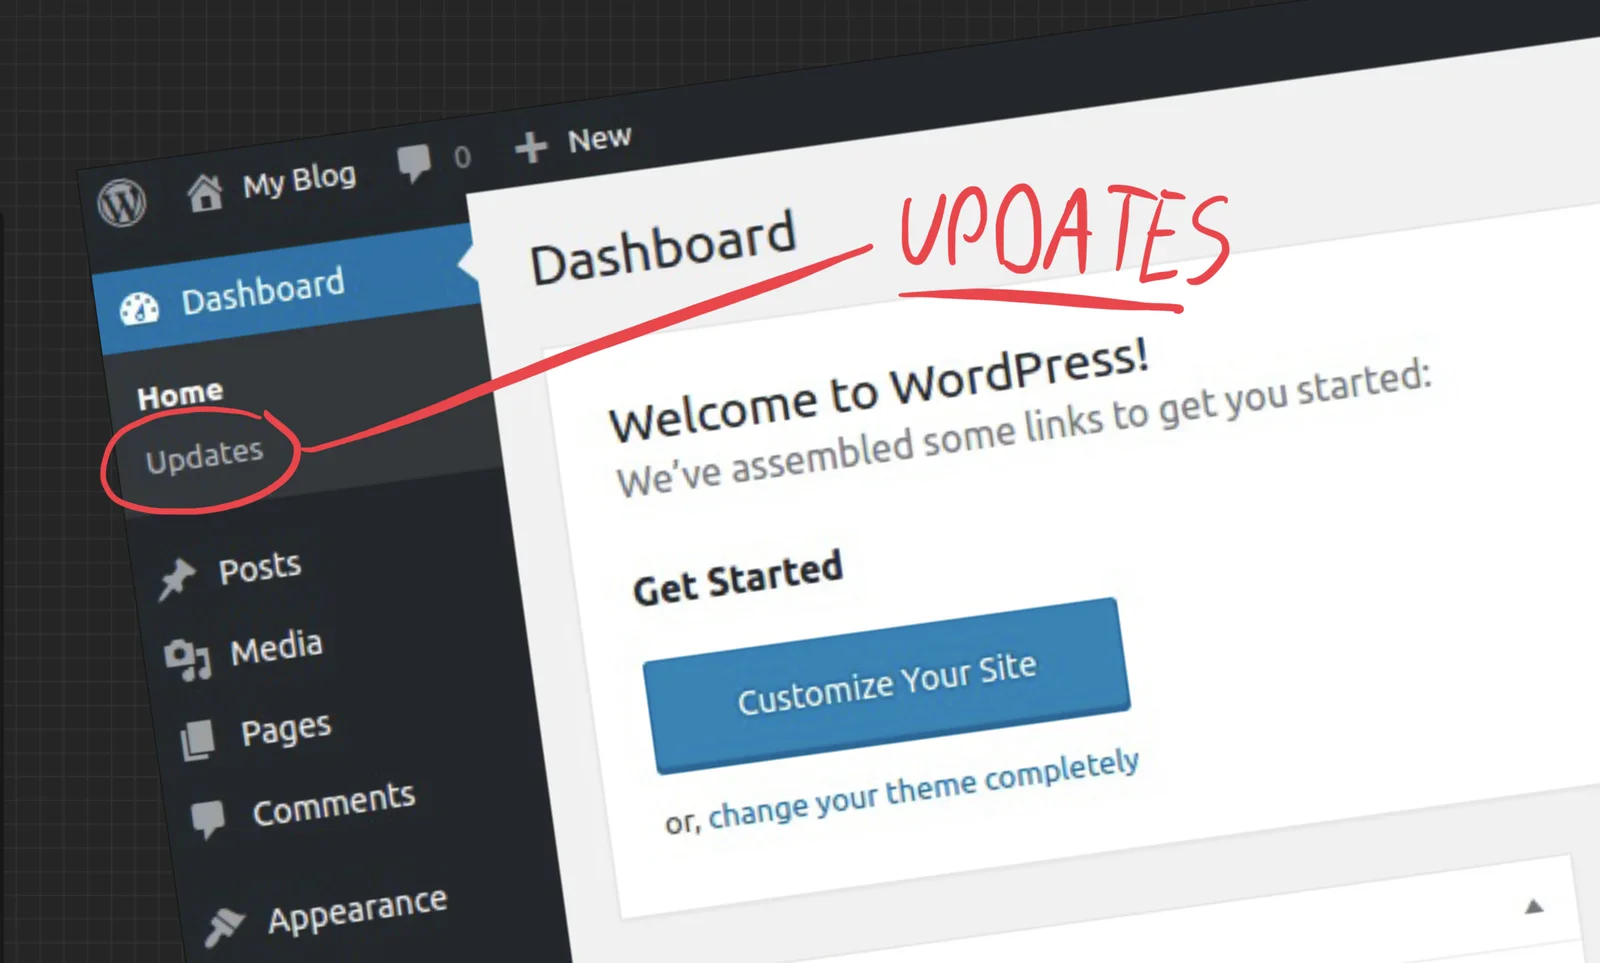
De measte WordPress-hacks binne it gefolch fan in slap fernijingsbelied. Hackers brûke automatyske bots om ferâldere softwareferzjes mei bekende feiligensproblemen te finen. As se dyn website kwetsber fûn hawwe, is hacken faak in fluitsje fan in sint.
Tsjintwurdich kin WordPress automatysk bywurke wurde, dus do hoechst it net sels te dwaan. Sjoch de ynstruksjes oer hoe WordPress bywurkje.
2) Plugins en tema's
De minne feiligensreputaasje dy't WordPress fertsjinne hat, komt foar it grutste part troch de útwreidbere dielen fan it platfoarm, benammen plugins en tema's. Dat binne de wichtichste oanfalsfektoaren dy't cybercriminelen brûke om dyn WordPress-website te hacken en te misbrûken. Harren feiligensproblemen binne meastal it gefolch fan flaters en oersjoggen by de ûntwikkeling.
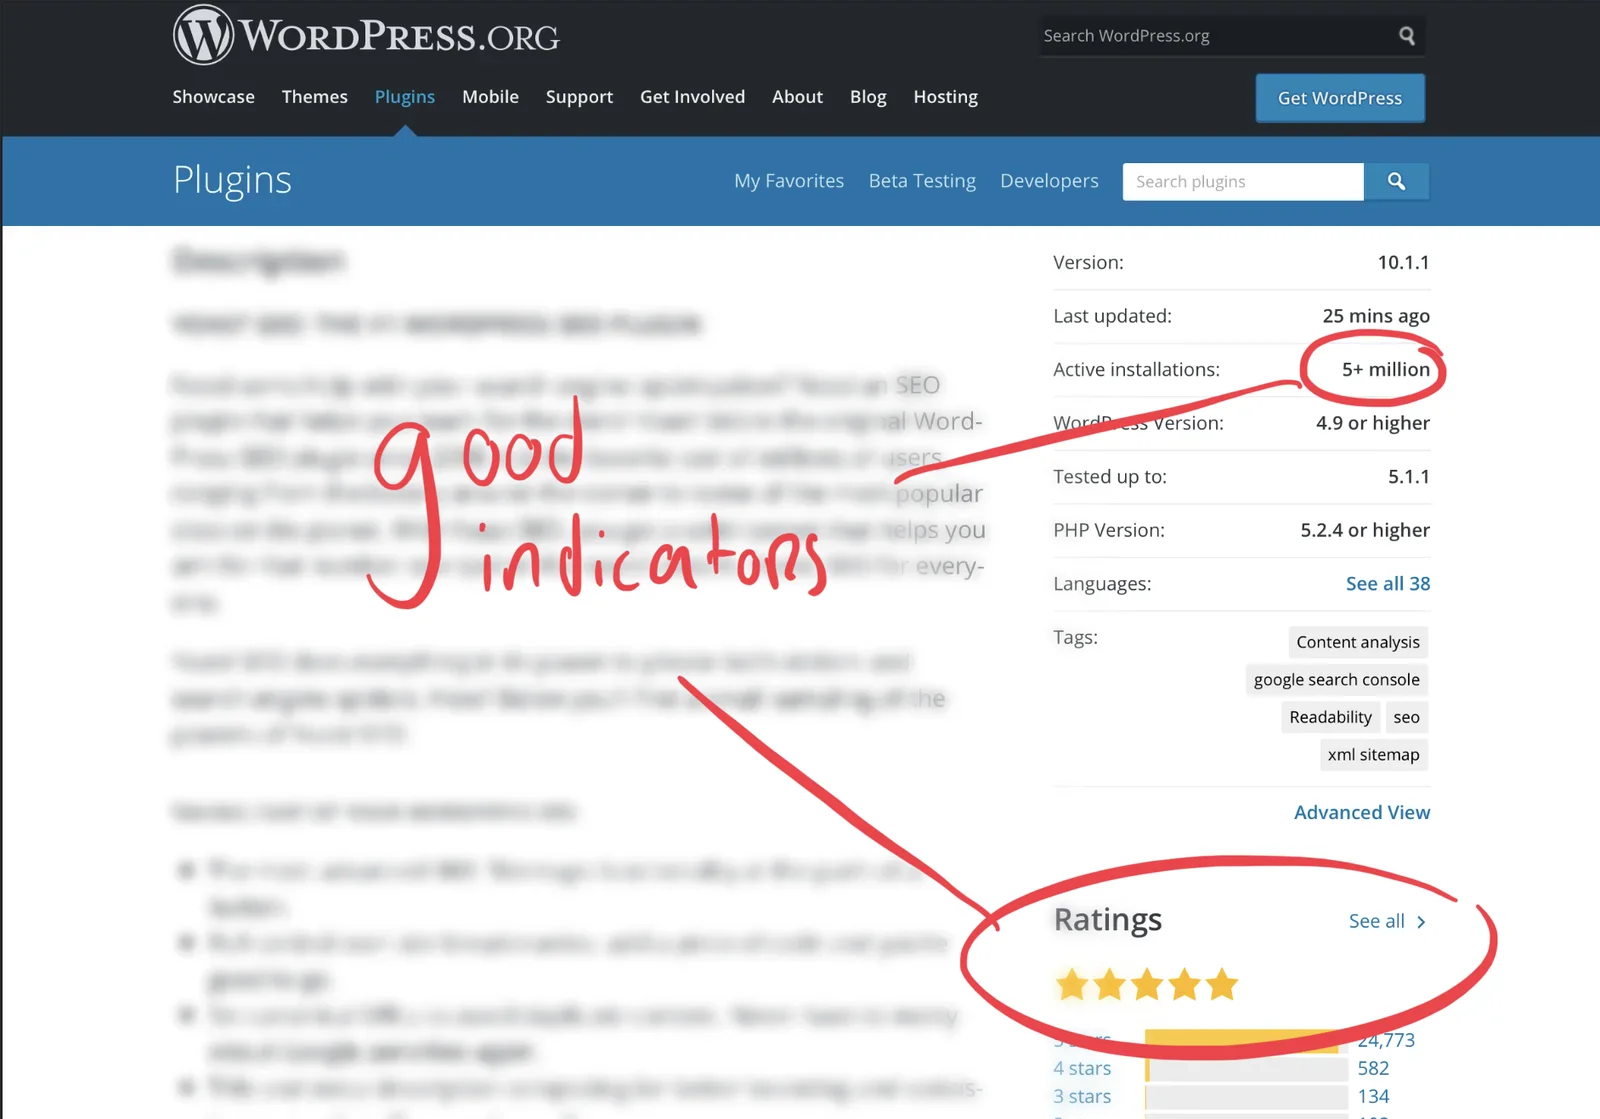
Wês tige weromhâldend en foarsichtich mei it ynstallearjen fan plugins op dyn WordPress-website. Kontrolearje wa't de ûntwikkeler fan de plugin of it tema is, en bepaal oft se in goede reputaasje hawwe by it skriuwen fan feilige koade. Plugins en tema's mei in soad downloads wurde faak aktyf ûnderhâlden, in goede yndikator foar feiligens. Wurkje alle plugins en tema's by en hâld it feiligenstrackrecord yn de gaten mei in website as wpvulndb.com.
3) Brûk fersifering (TLS/SSL)
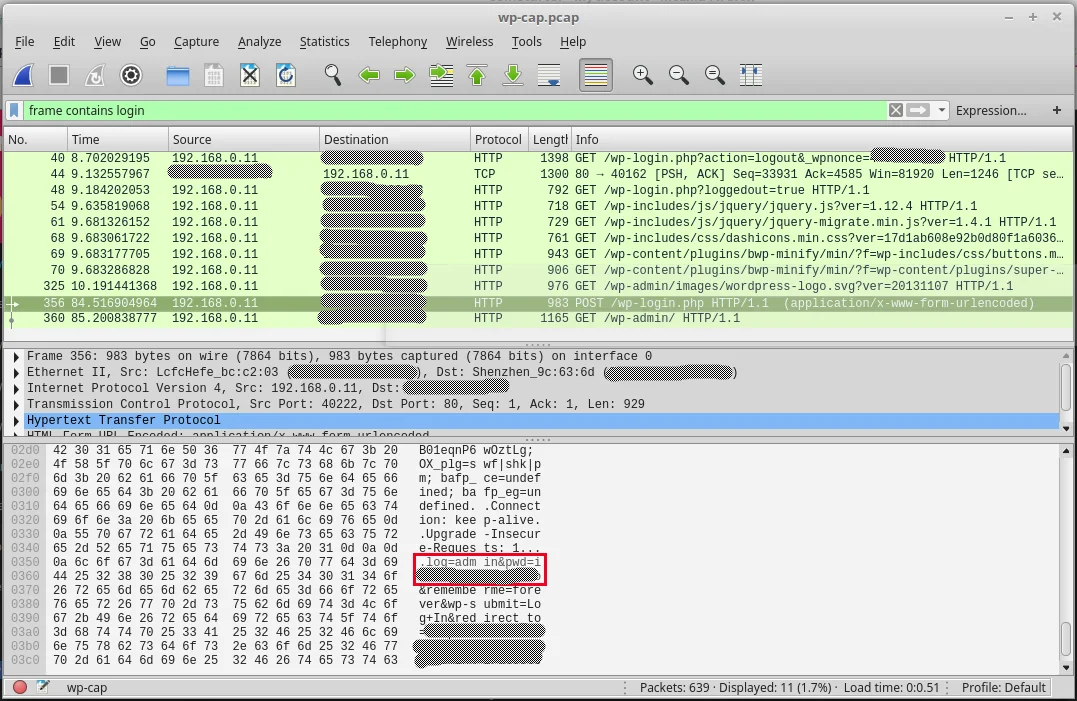
WordPress-websites sûnder TLS/SSL-fersifering foarmje in feiligensrisiko, want eltse kear as do ynlogst om de website te behearen, wurdt dyn wachtwurd yn platte tekst ferstjoerd. Dat betsjut dat elkenien dy't dyn netwurkferkear ôfluustert, maklik dyn wachtwurd krije kin. Mei in jildich wachtwurd kinne hackers gewoan ynlogge, do wolst it har net sa maklik meitsje, net?
Brûk TLS/SSL om alle kommunikaasje tusken de webserver en dyn browser te fersiferjen. Dat betsjut dat nimmen kin ûntsiferje wat do yn it wachtwurdfjild typst troch nei it netwurkferkear te sjen. TLS/SSL-sertifikaten dy't do nedich hast om HTTPS-fersifering yn te skeakeljen binne tsjintwurdich tige goedkeap, freegje dyn hostingprovider om der ien foar dyn side te regeljen.
4) Brûk sterke wachtwurden
Ek as do alle oare tips folgest om dyn website te befeiligjen, swakke wachtwurden binne in oare faak foarkommende boarne fan WordPress-feiligensynbraken. Om't de measte WordPress-ynstallaasjes in "admin"-brûker hawwe, kinne hackers wachtwurdwurdboeken brûke om dyn wachtwurd automatysk te rieden.
Sjoch in sterk wachtwurd as wat dat nimmen earder brûkt hat. Dat betsjut meastal langer, mei mear ferskillende tekens, sûnder bekende wurden of frasen. Do kinst in wachtwurdgenerator brûke om wat echt dreech te rieden te krijen (en maklik te ferjitten...). Foarkom itselde wachtwurd op meardere siden te brûken en tink der oer nei om twastapsautentikaasje yn te skeakeljen foar maksimale tagongskontrôle.
5) Brûk in betroubere kompjûter en netwurk
Sa't do dyn jild en gadgets net sjen litte moatst yn tsjustere strjitten, moatst do foarsichtich wêze wêr't (en wannear) do op dyn website ynlogst. In kompjûter mei spyware, malware of in firus kin toetsoanslaggen (en dyn wachtwurd) opnimme en nei kriminelen stjoere. Of sels op in net-digitale manier: in tsjinstanner kin letterlik oer dyn skouder meikykje (yn de bus, trein of kafee) wylst do dyn wachtwurd ynfierst.
Wês foarsichtich wêr en wannear do oan dyn website wurkest. Wurkje net op in dielde of iepenbiere kompjûter as it net nedich is. As do wurkest fia in iepenbier WiFi-hotspot moatst do fersifering brûke om te foarkommen dat immen meikykje kin. Dat kinst do dwaan mei TLS/SSL of mei in VPN (lykas buffered.com). Soargje dat dyn kompjûter, tablet of smartphone bywurke is.
6) Skeakelje de WordPress REST API út
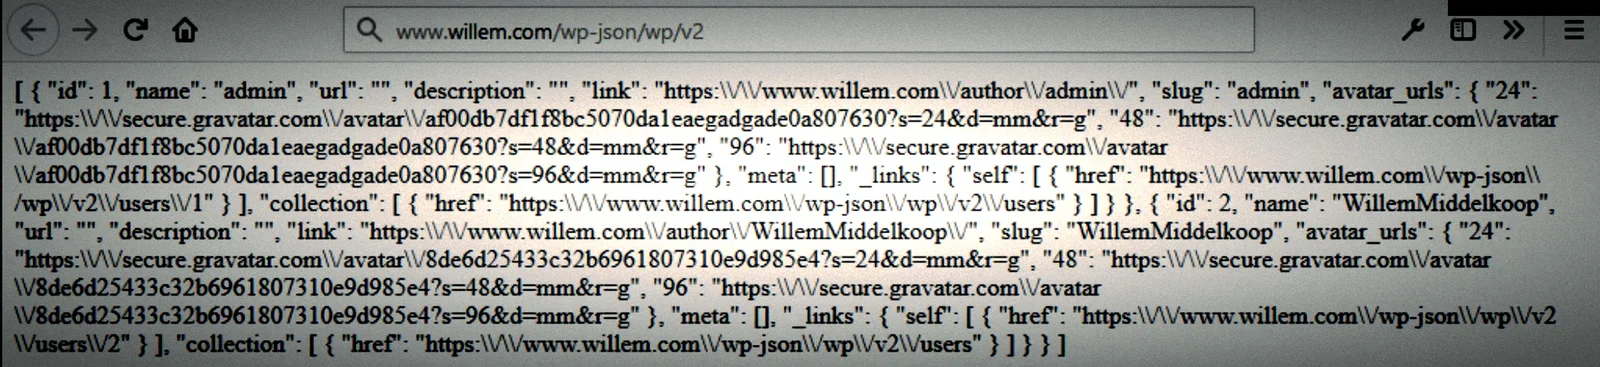
De WordPress REST API jout tagong ta alle gegevens dy't op dyn website beskikber binne yn masjineleesber JSON-formaat. Berjochten, siden, kategoryen, tags, reaksjes, media, brûkers, ynstellings en mear binne maklik te benaderjen. Probearje bygelyks dit diel oan dyn websiteadres ta te foegjen: /wp-json/wp/v2/users om in list te krijen fan alle jildige brûkersnammen fan dyn website, wolst do dat diele mei hackers?
Skeakelje de REST-API út om content scraping (plagiaat) te foarkommen en om lekken fan brûkersgegevens tsjin te gean. Brûkersgegevens binne persoanlik en moatte net iepenbier dield wurde as do privacy en feiligens wichtich fynst, tink oan de GDPR. Do kinst de REST API útskeakelje mei in plugin as Disable REST API of REST API Toolbox. Lês it útwurke blogberjocht fan Jeff Star foar mear oer it befeiligjen fan de WP REST API.
7) Skeakelje XML-RPC-tagong út
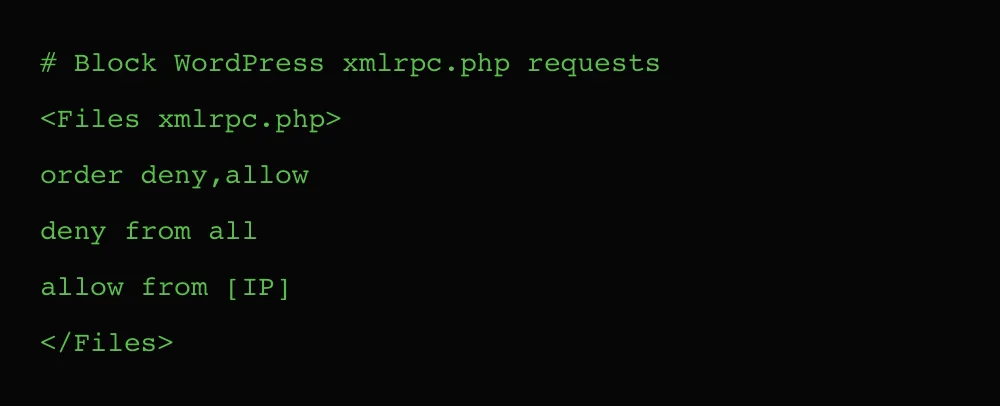
XML-RPC is in funksje fan WordPress dy't it op ôfstân bestjoeren fan dyn website mooglik makket mei XML (RPC stiet foar "remote procedure call"). Dit meganisme lit dy dyn website behearje sûnder yn te loggen yn WP-Admin, bygelyks mei eksterne tsjinsten of apps. Spitigernôch is de XML-RPC-funksje in feiligensswakte, want it is yn prinsipe in efterdoar dy't hackers besykje kinne te brekken mei brute force of spesjale kommando's.
Foarkom problemen mei xml-rpc.php troch dizze WordPress-funksje folslein út te skeakeljen. Dat kinst do dwaan mei de Disable XML-RPC plugin of troch de webserver hânmjittich te konfigurearjen mei in htaccess bestân.
8) Ferstopje of beskermje de oanmeldside (wp-admin)
Elkenien wit dat do foar it ynlogge by WordPress gewoan '/wp-admin' oan dyn websiteadres taheakje moatst. Elke hacker kin dêrtroch maklik begjinne mei brute force op dyn website. It is folle dreger om in slot te brekken as do it net fine kinst.
Tink der oer nei om de wp-admin-side te ferstopjen of te ferfangen. Saakkundigen neame dit "security through obscurity", foar de feiligens fertrouwe op geheimhâlding. Do kinst dêrfoar in plugin brûke, of de webserver konfigurearje om de tagong ta wp-admin te beheinen mei IP-adresfiltering. Lês dit blogberjocht foar manieren om de wp-admin-side te ferstopjen en te beskermjen. Wês wol warskôge, allinnich fertrouwe op geheimhâlding is net genôch, do moatst de oare tips ek tapasse.
9) Betroubere hosting
Sels as do al dizze feiligenstips tapast om dyn WordPress-website te befeiligjen, kin it net genôch wêze as dyn hosting ûnfeilich is. Hosting is de tsjinst dy't dyn website beskikber makket op it ynternet. Dat wurdt dien mei spesjale kompjûters neamd servers. Krekt as de website sels moat ek de webserver dy't him publisearret feilich wêze. Sjoch hosting as in skip, as it sinkt nimt it alle passazjiers (websites) mei...
Ynvestearje yn betroubere hosting troch in hostingbedriuw mei in goede reputaasje te kiezen. Kies ien dy't goed by dyn bedriuw past, tink oan hosting mei in eigen (beheard) VPS. Wês der bewust fan dat goedkeape hostingopsjes faak goedkeap binne om't de server dield wurdt mei (in soad) oare (mooglik ûnfeilige) websites. Lês mei om de feiligensproblemen by dielde hosting te begripen.
10) Backup en kontrôle
Hoewol dyn website no miskien probleemleas draait, kinne dingen yn de takomst ferslimmerje. Feiligens is nea absolút, it is altyd mooglik dat do min waar tsjinkomst. Meitsje dy taret op problemen en lit feiligensproblemen net ûnopmurken bliuwe.
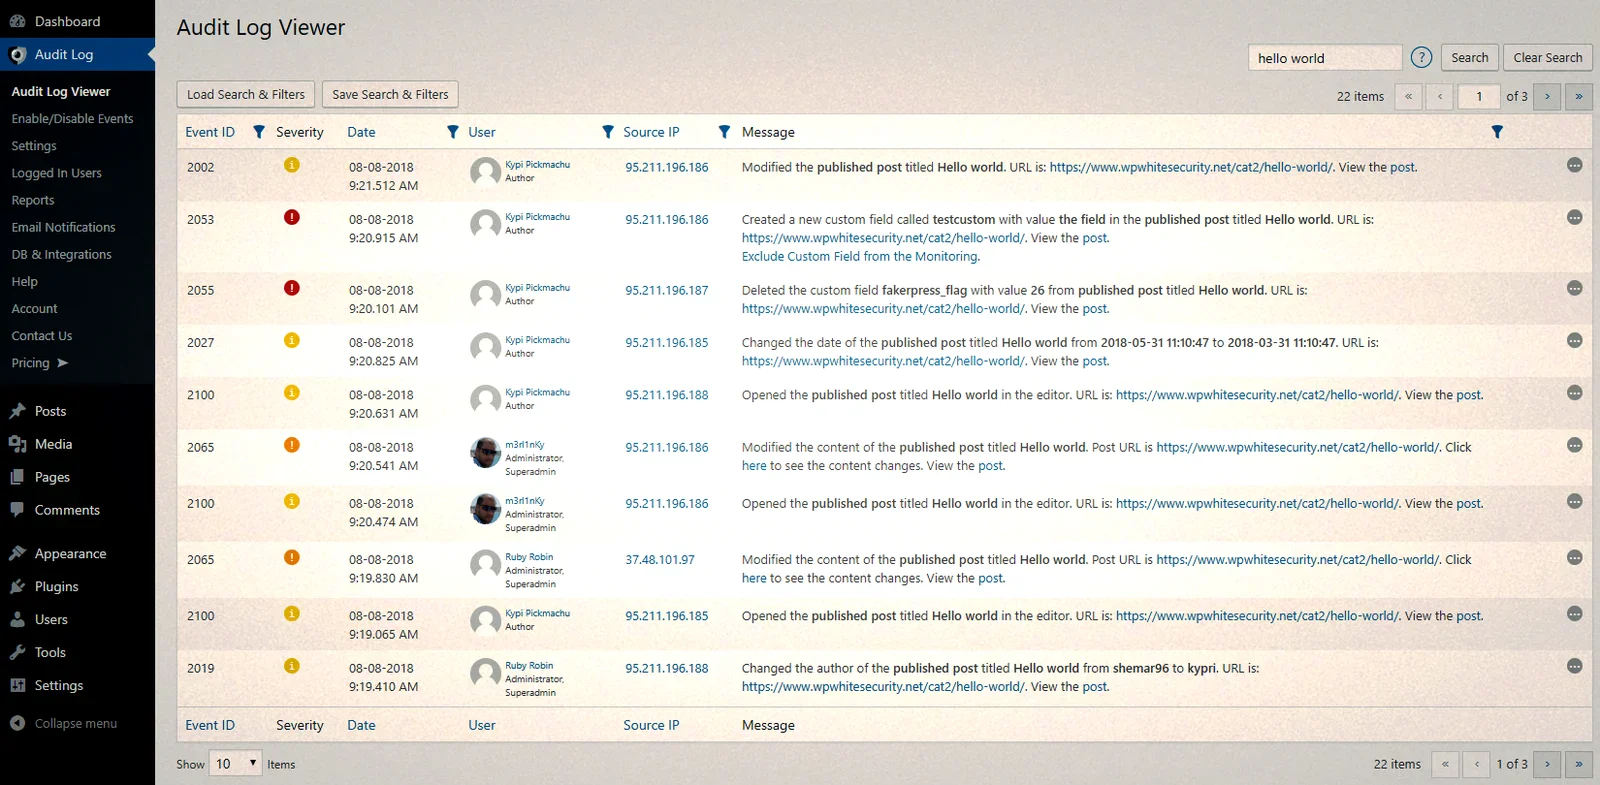
Kontrolearje dyn eigen website geregeld, of huer immen yn om dat foar dy te dwaan. Mei in plugin as WP Security Audit Log kinst do oanfallen en fertocht gedrach betiid opspoare. Meitsje backups fan dyn website, sadat do klear bist om fan in cyberramp by te kommen. Ûngelokken oerkomme de bêsten, meitsje in backup fan dyn website om te foarkommen dat do dyn wurk hielendal kwytrekkest. Lês dit blogberjocht om te learen oer ferskillende manieren om in backup fan dyn WordPress-website te meitsjen.
Konklúzje
De feiligens fan dyn website is krekt as de feiligens fan dyn kantoar of hûs. As do fuortgiest, slút do de ruten en do doarren ôf, dochs? Ferwaarleaz de feiligens fan dyn website net, it is likefolle wichtich as it ûntwerp en de ynhâld.
As do dizze feiligenstips tapast, wurdt dyn website folle dreger te hacken foar cybercriminelen. Doch it sels of freegje immen om help.